












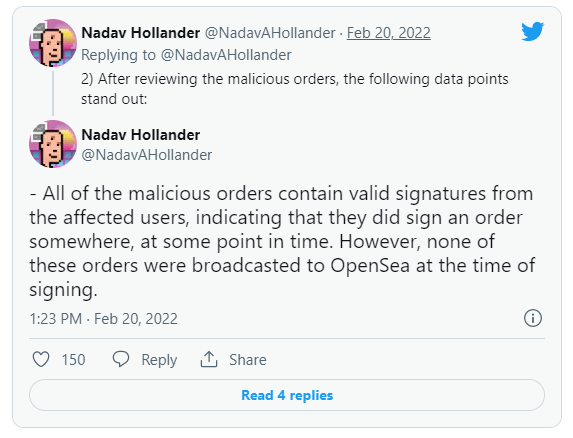
کاربران باید همیشه هنگام دریافت درخواست برای امضای آنلاین کیف پول خود هوشیار باشند. آنها باید آنچه را که درخواست میشود، کامل بررسی کنند و در صورت مشکوک بودن آن درخواست آن را رد و حتی گزارش کنند. در مورد حمله اخیر OpenSea، کاربران آسیبدیده، سفارشی مشکوک را امضا کردهاند، بدون اینکه متوجه باشند این ترفند هکرها برای دسترسی به انتقالات آنهاست.
به منظور محافظت از NFTها و جلوگیری از هک شدن یا کلاهبرداری دستورالعملهای زیر را دنبال کنید:
1. از کیف پول های سخت افزاری استفاده کنید
به گفته کارشناسان، نگهداری ارزهای دیجیتال مانند بیت کوین و لایت کوین و داراییهای NFT در یک کیفپول مجازی کاملا ایمن نیست. آنها پیشنهاد میکنند داراییهای ارزشمندی مانند NFTها را در یک کیف پول سخت افزاری نگهداری کنید که اساساً خودش یک احراز هویت دو مرحله ای به شمار میآید و این به این معنی است که کلیدهای خصوصی از فضای نت جدا شده و آفلاین هستند به طوری که هکرها دیگر نمیتوانند به آنها دسترسی داشته باشند. چند کیف پول سخت افزاری عبارتند از Ledger Nano X، Trezor Model One و Grid Plus Lattice 1.
2. هرگز صفحه نمایش را به اشتراک نگذارید
معمول است که افراد هنگام بحث در مورد مسائل به صورت آنلاین یا کار مشترک، صفحه نمایش NFTهایی را که نگه میدارند یا جزئیات کیف پول خود را برای ادامه گفتگوها به اشتراک میگذارند. این یکی دیگر از شکافهایی است که در آن کلاهبرداران وارد عمل میشوند و شخصیت خالق NFT یا کسانی دیگر را برای جلب اعتماد جعل میکنند. آنها میتوانند کاربران را ترغیب کنند تا عبارت بازیابی مخفی خود را به اشتراک بگذارند و از این طریق شروع به پشتیبان گیری از تمام داراییهای رمزنگاری مدیریت شده میکنند، بو بعد از آن دسترسی کامل به کیف پول را به دست میآورند.
یکی از این رویدادها توسط یک کلکسیونر NFT گزارش شده است، که در آن کاربر در یک کلاهبرداری حدود 250 ETH از دست داد که در آن هکر از کاربر درخواست میکرد تا صفحههای نمایش را با او به اشتراک بگذارد.
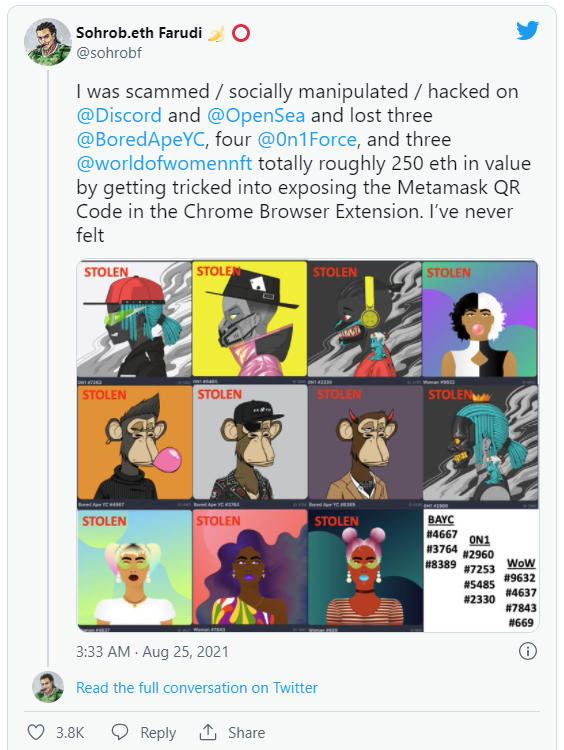
هکرها در این مورد خود را به عنوان بنیانگذاران باشگاه قایق بادبانی Bored Ape معروف معرفی کرده بودند.
3. مراقب سایتهای منتینگ جعلی، لینکهای مُرده و حسابهای جعلی باشید
تعداد سایتهای مینتینگ جعلی در توییتر و دیسکورد که بسیار شبیه به سایتهای واقعی هستند، هرروز افزایش مییابد. هنگامی که کاربر سعی میکند یک NFT از آن سایتهای جعلی استخراج کند، ممکن است امنیت کیف پول را به خطر بیندازد و داراییها پاک شوند. چنین پیوندهایی توسط حسابها یا افرادی که ظاهر قانونی دارند از طریق چت به اشتراک گذاشته میشوند.
سال گذشته، تعدادی از دارندگان NFT از ناپدید شدن NFTهای گران قیمت از لینکها شکایت کردند که هیچ اثری از تاریخچه خرید یا انتقال یافت نشد. به چنین مواردی "لینکهای مرده" میگویند. تام اندرسون، مدیر عامل NFTs و شرکت امنیتی بلاک چین Devvio، گفت: "داشتن سیستمی که با اعتبارسنجیهای حرفهای مدیریت میشود، حفاظت کامل از مصرفکنندگان را امکانپذیر خواهد ساخت." او گفت: "در پلتفرم بلاک چین DevvXف ما داراییها را علاوه بر بلاکچین به طور مستقیم مدیریت میکنیم، بنابراین هیچ خطری وجود ندارد که دارایی پس از خرید در دسترس نباشد."
4. آفرهای اپنسی و پیوندهای ایمیل را بررسی دوباره و چندباره کنید
اعلانهای جعلی مربوط به جعل هویت پلتفرمهای محبوب مانند OpenSea، ایمیلهایی با آدرس gmail.com یا hotmail@، که کپیهای یکسانی از کلکسیونهای محبوب ایجاد میکنند، و ادعا میگنند که پلتفرم اصلی هستند، همگی تلههایی هستند که توسط هکرها کاشته میشوند تا قربانیان را گیر بیندازند.
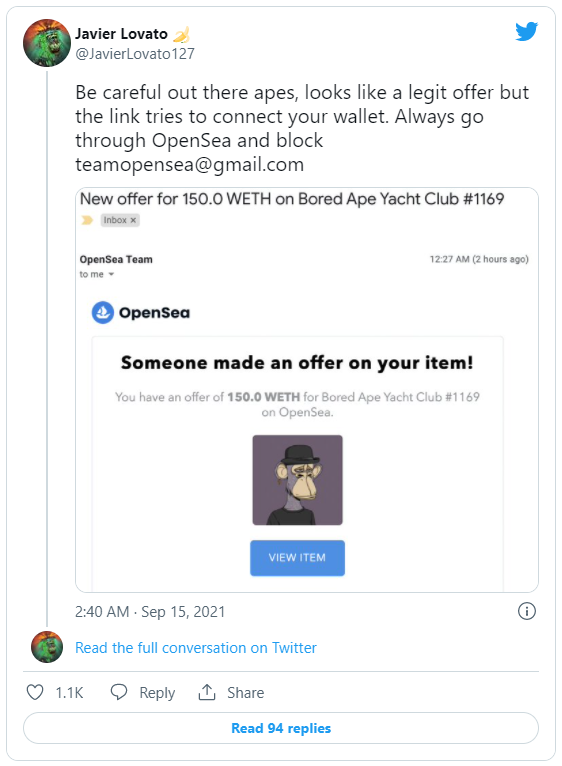
باید مراقب این پیوندها و تلهها بود و به دنبال هرگونه فعالیت مشکوک گشت و مهمتر از همه، کاربران هرگز نباید عبارت مخفی یا کلید بازیابی را در رایانه خود به اشتراک گذاشته یا ذخیره کنند. فروش NFT و حجم بازار آن در سال 2021 سر به فلک کشید و پتانسیل بالایی را برای آینده سازندگان هنر دیجیتال به ارمغان آورد. با این حال، این فضای جدید برای کلاهبرداران به طور یکسان باز و قابل دسترس است. اما انجام اقدامات احتیاطی مناسب برای محافظت از آثار هنری و داراییهای دیجیتال باعث میشود که کاربران در دام هکرها نیفتند و بتوانند از داراییهای دیجیتال خود محافظت کنند.





نظرات کاربران