












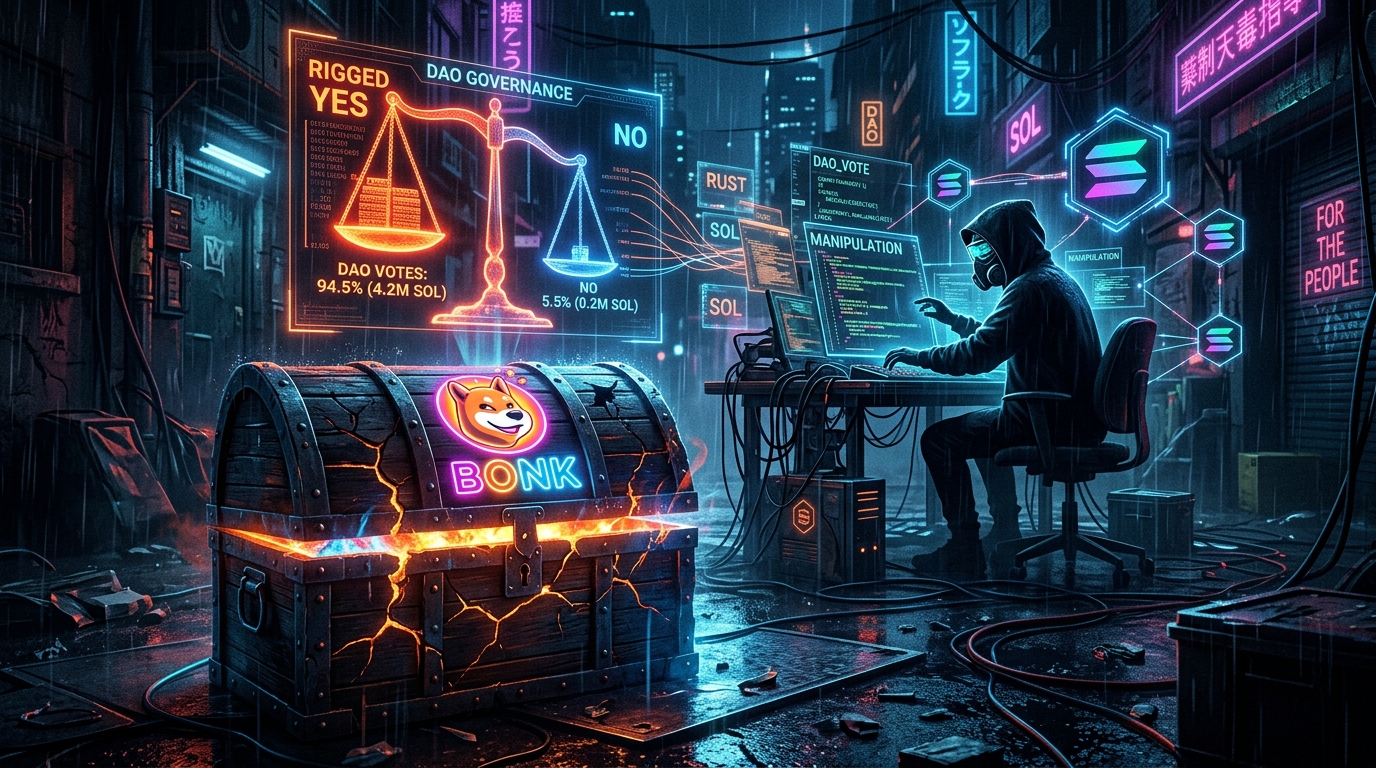
به گزارش شبکه اطلاعرسانی طلا و ارز خزانه بونک (BONK) پس از صرف ۴ میلیون دلار توسط مهاجم برای تصویب یک پروپوزال مخرب، ۲۰ میلیون دلار تخلیه شد.
مهاجم به اندازه کافی توکنهای این میمکوین را خریداری کرد تا یک پروپوزال حاکمیتی را به تصویب برساند که داراییهای گروه را به کیف پولی تحت کنترل او ارسال میکرد و سپس شروع به فروش آنها کرد.
چند سال پیش، «حاکمیت درونزنجیرهای» به عنوان آیندهی نحوه مدیریت جوامع معرفی میشد. اما یک حمله چند میلیون دلاری به میمکوین بونک (BONK) نشان میدهد که قرار دادن یک خزانه در چنگال یک رایگیری عمومی که هر کسی میتواند با پول راه خود را به آن باز کند، چه بهای سنگینی در بر دارد.
اواخر روز دوشنبه، ۲۰ میلیون دلار از خزانه سازمان خودگردان غیرمتمرکز بونک (BONK DAO) تخلیه شد؛ این اتفاق نقطه اوج یک نقشه یکهفتهای بود که در آن یک مهاجم فرصتطلب حدود ۴.۴ میلیون دلار برای خرید توکنهای بونکِ این پروژه هزینه کرد تا یک رایگیری را به زور به تصویب برساند. هر مرحله از این فرآیند یک تراکنش کاملاً قانونی بود - مانند خرید، رای دادن و پرداخت - اما در کنار هم، یک سرقت تمامعیار را رقم زدند.
بونک یک میمکوین مبتنی بر شبکه سولانا است و BONK DAO سازمان خودگردان غیرمتمرکزی است که آن را اداره میکند؛ ساختاری که در آن به جای تصمیمگیری توسط یک نهاد متمرکز یا شرکت، هولدرهای توکن در مورد پروپوزالها رای میدهند. هر کسی که توکن کافی در اختیار داشته باشد میتواند یک تغییر را پیشنهاد دهد و در صورت تصویب در رایگیری، آن را به طور خودکار به صورت درونزنجیرهای اجرا کند.
این طراحی دقیقاً همان سلاحی بود که در این حمله مورد استفاده قرار گرفت. دادهها نشان میدهد که در پی این حمله، قیمت BONK در ۲۴ ساعت گذشته ۷ درصد کاهش یافته است.
جزئیات اجرای حمله؛ قدم به قدم تا تخلیه خزانه
به گزارش پلتفرم تحلیل داده چینالیسیس (Chainalysis)، این زنجیره از اتفاقات در ۳۰ ژوئن آغاز شد؛ زمانی که یک کیف پول ناشناس پروپوزالی را برای انتقال داراییهای خزانه به کیف پولی تحت کنترل خود ارائه داد. برای تصویب این پروپوزال، نیاز به رای موافق معادل ۱ درصد از کل عرضه BONK بود؛ یعنی «حد نصاب» (Quorum) یا حداقل مشارکت لازم برای اجرایی شدن آن.
بر اساس گزارش لوکآنچین (Lookonchain)، در روزهای ۴ و ۵ جولای، یک کیف پول دیگر دقیقاً همین مقدار توکن را به دست آورد. این فرد حدود ۴.۴ میلیون دلار برای خرید BONK در صرافیهای بایبیت (Bybit) و بایننس (Binance) هزینه کرد و طبق یک گزارش، مقداری بیشتری را نیز از طریق پلتفرمهای وامدهی دیفای (DeFi) وام گرفت.
این پروپوزال با عنوان "BIP #76 - Sowellian BonkDAO"، تنها با رای هفت کیف پول در برابر بیش از ۱۸,۰۰۰ عضوی که رای ندادند (نرخ مشارکت ۲.۹ درصدی) به تصویب رسید.
این پروپوزال با کمترین اختلاف ممکن حد نصاب را رد کرد؛ ۸۸۲.۳۸ میلیارد رای موافق در برابر آستانه ۸۷۹.۹۵ میلیاردی؛ یعنی تقریباً دقیقاً همان سهامی که مهاجم روزها برای جمعآوری آن وقت صرف کرده بود.
نتیجه ۹۹.۹ درصدی «بله» در واقع به معنای موافقت یک رایدهنده منفرد با خودش بود. متن این پروپوزال کمتر شبیه به یک پیشنهاد حاکمیتی و بیشتر شبیه به یک رجزخوانی بود و وعده «بازسازی از خاکستر، درآمدزایی از داراییها و توقف خونریزی» را میداد و در یک سطر نیز اشاره میکرد که «همه رایدهندگان موافق، واجد شرایط دریافت توکن هستند.»
در زیر این متن، تنها دستوری قرار داشت که باید توجهها را جلب میکرد: انتقال ۴.۴۳ تریلیون توکن BONK به کیف پول مهاجم.
سرانجامِ داراییهای مسروقه و واکنشها
تا ۶ جولای، این رایدهنده به اندازه کافی توکن در اختیار داشت. او تمام سهام خود را به نفع پروپوزال در صندوق انداخت که در نتیجه تصویب شد و اندکی پس از آن، حدود ۲۰ میلیون دلار توکن BONK به طور خودکار از خزانه خارج و به کیف پول مهاجم منتقل شد.
به گفته چینالیسیس، ۹ ساعت بعد، حدود ۱۸۸ هزار دلار به یک صرافی ارسال شد (احتمالاً برای نقد کردن)، در حالی که ۱۹ میلیون دلار باقیمانده به یک «کیف پول چندامضایی» (Multisig) ارسال شد که برای جابجایی وجوه به تاییدیههای متعدد نیاز دارد.
کمی بیش از یک ساعت پس از تخلیه خزانه، مهاجم شروع به فروش توکنهای BONK کرد که برای حمله خریده بود و حدود ۵.۳ میلیون دلار از آنها را به فروش رساند. او توکنهای خزانه را نگه داشت اما سهامی را که برای تصاحب آنها جمعآوری کرده بود، نقد کرد.
سازمان BONK DAO از آن زمان این حمله را تایید کرده و آن را یک پروپوزال حاکمیتی مخرب توصیف کرده است که تخمین زده میشود ۲۰ میلیون دلار از خزانه آن تخلیه کرده باشد. این سازمان اعلام کرد که کیف پولهای صرافی مورد استفاده برای خرید توکنها پیش از رایگیری را شناسایی کرده و برای مدیریت پیامدهای این اتفاق در حال همکاری با صرافیها، پلهای بلاکچینی (Bridges) و بنیاد سولانا است.
آیا این یک هک بود یا سوءاستفاده از قوانین؟
این حمله بحث قدیمیای را دوباره زنده کرده است که آیا این نوع اتفاقات سرقت محسوب میشوند یا استفاده منصفانه از قوانین سیستم؟
از آنجا که هر مرحله یک تراکنش معتبر بود، برخی از ناظران درونزنجیرهای استدلال کردند که مهاجم صرفاً از یک طراحی حاکمیتی ضعیف سوءاستفاده کرده است، نه اینکه به سیستم نفوذ غیرقانونی انجام داده باشد. اما BONK DAO و شرکتهای تحلیلی با آن به عنوان یک «حمله» برخورد میکنند و درگیری نهادهای مجری قانون نیز بازتابدهنده همین دیدگاه است.
در هر صورت، مکانیسم این اتفاق یک درس عبرت است. خزانهای که توسط هر کسی که بتواند اکثریت موقت آرا را جمعآوری کند قابل تخلیه است، تنها به اندازه هزینه خرید آن اکثریت امنیت دارد؛ و در این مورد، این هزینه بسیار کمتر از جایزه به دست آمده بود.




نظرات کاربران