












ماجرای بالِنا آزول نشان میدهد که عملیات کارکنان فناوری اطلاعات کره شمالی بسیار فراتر از جعل هویت و گرفتن شغلهای دورکاری است. این افراد میتوانند با استفاده از مدارک جعلی، حسابهای تأییدشده، رایانههای واسطه و VPN، وارد ساختار شرکتها شوند و به کد منبع، سیستمهای داخلی و اطلاعات حساس دسترسی پیدا کنند؛ بدون آنکه لزوماً از بدافزار استفاده کنند.
کارکنان فناوری اطلاعات کره شمالی که مظنون به همکاری با این کشور بودند، به یک استارتاپ جعلی رمزارزی پیوستند؛ بدون آنکه بدانند تمام فعالیتهایشان برای استخراج اطلاعات ارزشمند تحت ردیابی قرار دارد.
معمولاً پیش نمیآید که از یک خبرنگار خواسته شود برای فریب کارکنان فناوری اطلاعات مظنون به همکاری با کره شمالی، نقش یک سرمایهگذار خطرپذیر را بازی کند.
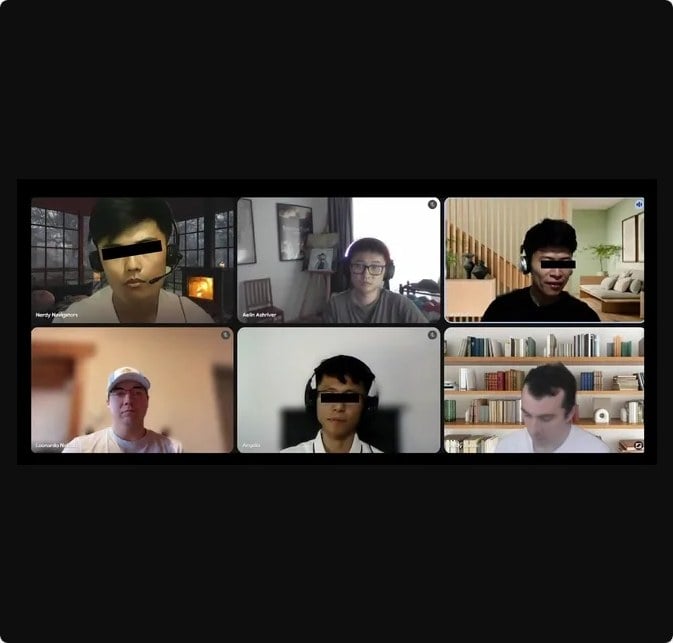
اما در ماه ژوئن، فردی خبرنگار در یک تماس زوم عضو شد که در آن با نام آلین اَشریور، سرمایهگذاری از شرکت ساختگی دفینیتیو کامیونیکیشنز، بهمنظور ملاقات با تیم توسعهی استارتاپ رمزارزی بالِنا آزول شرکت کرد.
در این رابطه بخوانید : تفاوت صرافی های متمرکز (CEX) و صرافی های غیرمتمرکز (DEX) ارز دیجیتال در چیست؟
کارکنان فناوری اطلاعات حاضر در تماس تصور میکردند که در حال ارائهی طرح خود برای جذب سرمایه از یک شرکت سرمایهگذاری خطرپذیر هستند. اما در واقع، آنها هفتهها درون یک شرکت رمزارزی جعلی کار کرده بودند؛ شرکتی که مائورو اِلدرِچ، بنیانگذار شرکت امنیت سایبری BCA LTD و هاینر گارسیا، تحلیلگر اطلاعات تهدیدات سایبری در Telefónica Tech و بنیانگذار NorthScan، صرفاً برای مطالعهی روشها و زیرساختهای آنها راهاندازی کرده بودند.
این خبرنگار در طول تماس، این فریب را واقعیتر جلوه داده و پیشنهاد کرد که حتی شاید بتوانم برای بالِنا آزول پوشش خبری بگیرم. بنابراین، دستکم یک نفر در آن تماس حقیقت را میگفت.
راهاندازی یک شرکت برای کارکنان فناوری اطلاعات مظنون به همکاری با کره شمالی
اِلدرِچ و گارسیا شرکت ساختگی بالِنا آزول را با زیرساختی که پلتفرم امنیت سایبری ANY.RUN فراهم کرده بود، راهاندازی کردند. ثبت پیشین یک شرکت بریتانیایی با همین نام ـکه ارتباطی با این پروژه نداشت و در سال ۲۰۲۲ منحل شده بود نیز به واقعیتر شدن آن کمک کرد.
اِلدرِچ هویت یکی از بنیانگذاران شرکت با نام لئوناردو نلسون را بر عهده گرفت و گارسیا نیز با نام مستعار اَندی جونز خود را بهعنوان سرپرست تیم معرفی کرد.
یکی از ارزشمندترین اطلاعاتی که این فریب پنجهفتهای آشکار کرد، سرورهای خارجیای بود که کارکنان پیش از اتصال به دسکتاپهای مجازی تحت کنترل بالِنا آزول، از آنها بهعنوان نقاط واسطه استفاده میکردند.
سرورهای شناساییشده اهمیت ویژهای داشتند؛ زیرا این زیرساختها اغلب در عملیات مختلف دوباره مورد استفاده قرار میگیرند و ممکن است برای مدت طولانی فعال بمانند. گارسیا به مجله میگوید این سرورها با خانوادههای بدافزاری مرتبط با کارزارهای کره شمالی ارتباط داشتند؛ کارزارهایی که برای سرقت اطلاعات ورود، دادههای کیف پول رمزارزی و سایر اطلاعات حساس طراحی شدهاند.
برخی از سرورهایی که پیدا کردیم، در سالهای گذشته با توزیع بدافزارهای InvisibleFerret و BeaverTail/OtterCookie مرتبط بودند و تا همین امروز نیز فعال بودند.
اما برخی دیگر کاملاً جدید بودند و هیچ اطلاعات تهدیدی دربارهی آنها وجود نداشت؛ ظاهری پاک داشتند و در فهرستهای مسدودسازی عمومی یا خوراکهای اطلاعات تهدید اصلی قرار نگرفته بودند.
او میافزاید که این زیرساخت میتوانسته اهداف متعددی داشته باشد؛ بهطوریکه سرورهایی که پیشتر برای توزیع بدافزار استفاده شده بودند، میتوانستند بهعنوان زیرساخت فرماندهی و کنترل و همچنین پروکسی برای اپراتورهایی که فعالیتهای روزمرهی خود را انجام میدادند نیز به کار روند.
به گفتهی پژوهشگران، کارکنان مظنون برای ایجاد تهدید لزوماً نیازی به نصب بدافزار ندارند. آنها پس از استخدام میتوانند به سیستمهای داخلی شرکت، کد منبع و سایر اطلاعات حساس دسترسی قانونی پیدا کنند. هرچه مدت بیشتری بدون شناسایی به فعالیت خود ادامه دهند، مدت طولانیتری نیز میتوانند حقوق دریافت کنند؛ حقوقی که به گفتهی پژوهشگران، در نهایت به تأمین مالی رژیم کره شمالی کمک میکند.
این عملیات همچنین نشان داد که این گروه برای جبران شکافهای موجود در دانش فنی خود، به ابزارهای هوش مصنوعی متکی بوده است. آنها برای نوشتن متن و کدنویسی، از جمله پاسخدادن به پرسشهای ابتدایی و تکمیل تکالیفی که خودشان در انجامشان مشکل داشتند، از ChatGPT استفاده میکردند. آنها برای تغییر تصاویر و جعل اسناد، Google Gemini را ترجیح میدادند.
از دیگر ابزارهای مورد استفاده میتوان به نرمافزارهای دسکتاپ از راه دور، کیف پولهای رمزارزی و سرویسی برای بهاشتراکگذاری کدهای احراز هویت دومرحلهای اشاره کرد.
کارکنان فناوری اطلاعات کره شمالی به تهدیدی فزاینده در حوزهی امنیت سایبری صنعت رمزارز تبدیل شدهاند. شرکت Consensys در ماه ژوئیه اعلام کرد که از طریق یک ارائهدهندهی خدمات شخص ثالث، یک توسعهدهندهی مرتبط با کره شمالی را به کار گرفته بود؛ اما پس از شناسایی تهدید، دسترسی او را قطع کرد.
در پروندهای دیگر، دادستانهای ایالات متحده در سال ۲۰۲۵ چهار تبعهی کره شمالی را متهم کردند که با استفاده از هویتهای جعلی، شغلهای فناوری اطلاعات از راه دور به دست آورده و ظاهراً بیش از ۹۰۰ هزار دلار رمزارز را از دو شرکت سرقت کردهاند؛ یکی از این شرکتها، یک شرکت آمریکایی فعال در زمینهی تحقیق و توسعهی بلاکچین بود.
وزارت خزانهداری ایالات متحده در ماه مارس اعلام کرد که طرحهای مربوط به کارکنان فناوری اطلاعات کره شمالی در سال ۲۰۲۴ نزدیک به ۸۰۰ میلیون دلار درآمد ایجاد کردهاند؛ درآمدی که برای کمک به تأمین مالی برنامههای تسلیحات کشتارجمعی رژیم پیونگیانگ به کار رفته است.
درون شرکت رمزارزی جعلی بالِنا آزول
این فریب زمانی آغاز شد که گارسیا از طریق گیتهاب با یک استخدامکننده ارتباط برقرار کرد؛ استخدامکنندهای که پیشتر با فیمِس چولّیما، یک گروه تهدید مرتبط با عملیات کارکنان فناوری اطلاعات کره شمالی، ارتباط داشت.
گارسیا گفت که بالِنا آزول به استخدام توسعهدهندگان نرمافزار نیاز دارد و استخدامکننده سه نفر را معرفی کرد: جک اندرسون، آنجلواِسپری و لوکاس تئو. دستکم دو نفر از آنها مدارک شناسایی آمریکایی ارائه کردند.
به این سه نفر، تکالیف مختلف برنامهنویسی در محیطهای دسکتاپ مجازیِ کنترلشده داده شد؛ محیطهایی که به گارسیا و اِلدرِچ اجازه میداد نحوهی کار آنها را زیر نظر بگیرند.
پژوهشگران همچنین عمداً مشکلات فنی مختلفی ایجاد کردند؛ از جمله قطعیهای گزینشی شبکه و ناپدیدشدن نشانگر ماوس، تا ببینند کارکنان مظنون چگونه واکنش نشان میدهند و هنگام بروز مشکل به سراغ چه ابزارهایی میروند.
صادقانه بگویم، بزرگترین شگفتی این بود که بخش زیادی از کارها بر بداههپردازی متکی بود. هیچ دستورالعمل ثابت و دقیقی یا فرایند سازمانیِ حسابشدهای پشت کار آنها وجود نداشت.
کارکنان مظنون کره شمالی طی هفتههای متعددی که در محیطهای کنترلشده کار میکردند، گنجینهای از اطلاعات را برای پژوهشگران به جا گذاشتند؛ از جمله گزارشهای گفتوگو، مکالمات مربوط به هوش مصنوعی، اطلاعات کیف پولهای رمزارزی، گرههای خروجی VPN و ساعتها فیلم ویدئویی زنده. ارتباطات آنها همچنین سرورهایی را آشکار کرد که به یکی از ارزشمندترین یافتههای این تحقیقات تبدیل شدند.
البته اتکای گسترده به هوش مصنوعی مختص کارکنانی نبود که در عملیات بالِنا آزول فریب خوردند.
کارکنان بالِنا آزول عموماً از هوش مصنوعی بهعنوان تکیهگاهی برای کدنویسی و کارهای فنیای استفاده میکردند که در انجامشان مشکل داشتند. رویترز روز دوشنبه گزارش داد که یک گروه هکری دیگر کره شمالی، به نام کیمسوکی، از هوش مصنوعی با هدفی تهاجمیتر استفاده میکرد. طبق گزارشها، این گروه ابزارهای هوش مصنوعی را بهصورت محلی اجرا میکرد تا به خودکارسازی حملات سایبری، تحلیل دادههای سرقتشده و تولید کارزارهای فیشینگ متقاعدکنندهتر کمک کند.
شیوهی در حال تحول کارکنان فناوری اطلاعات کره شمالی که از راه دور فعالیت میکنند
این نخستین بار نبود که یک فرد خبرنگار نقشی جزئی در افشای کارکنان مظنون کره شمالی ایفا میکرد. در فوریهی ۲۰۲۵، گارسیا با یک عامل مظنون که خود را موتوکی معرفی میکرد، مصاحبهی شغلی انجام دادند. این توسعهدهنده ادعا میکرد ژاپنی است؛ اما پس از آنکه از او خواسته شد خودش را به زبان مادریاش معرفی کند، با عصبانیت مصاحبه را ترک کرد.
با این حال، گارسیا همچنان با او در ارتباط ماند. موتوکی سرانجام پیشنهاد داد برای گارسیا پول بفرستد تا او رایانهای بخرد که موتوکی بتواند از راه دور به آن دسترسی داشته باشد. به این ترتیب، او میتوانست از طریق یک دستگاه محلی کار کند و بهجای اتصال به VPN، محدودیتهایی را که کارفرمایان و پلتفرمهای فریلنسری اعمال میکردند، دور بزند.
گارسیا بعدها فعالیت عوامل مظنون کره شمالی در جذب فریلنسرها برای ارائهی حسابهای تأییدشده، هویتها و دسترسی از راه دور به رایانههایشان را مستند کرد. در یکی از شکلهای این طرح، عوامل میتوانستند از طریق رایانههایی که از نظر فیزیکی در ایالات متحده قرار داشتند کار کنند؛ در نتیجه، از دید کارفرمایان و پلتفرمهای فریلنسری، پیمانکارانی مستقر در آمریکا به نظر میرسیدند.
در ماه مه، دو فارمر لپتاپ آمریکایی افرادی که مجموعهای از رایانهها را میزبانی میکردند تا کرهایهای شمالی بتوانند از راه دور به آنها دسترسی پیدا کنند بهدلیل کمک به کارکنان فناوری اطلاعات کره شمالی برای جا زدن خود بهعنوان کارمندان مستقر در آمریکا، به ۱۸ ماه زندان محکوم شدند. این طرحها بیش از ۱٫۲ میلیون دلار درآمد ایجاد کرده و نزدیک به ۷۰ شرکت را تحت تأثیر قرار داده بود.
پایان دادن به فعالیت بالِنا آزول
همهی چیزهای جعلی سرانجامی دارند؛ بنابراین پژوهشگران بِنیتو کامِیا، یکی از بنیانگذاران بالِنا آزول، را وارد ماجرا کردند؛ فردی که ظاهراً در مدتی که شرکت در حال گسترش بود، به فعالیتهای تجاری دیگری در میلان مشغول بود.
پس از بازگشت، کامِیا کارکنان را دربارهی مغایرتهای موجود در هویت و مدارکشان مورد بازخواست قرار داد. این رویارویی خیلی زود باعث شد اعضای اتاق گفتوگو یکییکی خارج شوند. اِسپری نخستین کسی بود که تماس ویدئویی را ترک کرد؛ اندرسون مدت بیشتری ماند، تا اینکه متوجه شد این طرح در حال فروپاشی است.
این مشاجرهی ساختگی با پایاندادن مدیرعامل جعلی به رابطهی کاری و دوستی خود با هر دوی آنها به پایان رسید؛ در حالی که همچنان این تصور حفظ میشد که بالِنا آزول بهدلیل یک تصمیم فاجعهبار در زمینهی استخدام کارکنان فروپاشیده است.
یکی از کرهایهای شمالیِ مظنون بعدها بهصورت خصوصی با گارسیا تماس گرفت تا بابت اتفاقی که رخ داده بود عذرخواهی کند و بپرسد آیا حال او خوب است یا نه.
به گفتهی پژوهشگران، پس از آن دیگر هیچ خبری از سایر اعضای گروه دریافت نکردند.
آنها میگویند کارکنان مظنون تا به امروز نمیدانند که هفتهها وقت خود را در محیطی صرف کردهاند که صرفاً برای استخراج اطلاعات از آنها ساخته شده بود.
ماجرای بالِنا آزول نشان میدهد که عملیات کارکنان فناوری اطلاعات کره شمالی بسیار فراتر از جعل هویت و گرفتن شغلهای دورکاری است. این افراد میتوانند با استفاده از مدارک جعلی، حسابهای تأییدشده، رایانههای واسطه و VPN، وارد ساختار شرکتها شوند و به کد منبع، سیستمهای داخلی و اطلاعات حساس دسترسی پیدا کنند؛ بدون آنکه لزوماً از بدافزار استفاده کنند.
این تحقیقات همچنین نشان داد که برخی از این کارکنان برای انجام وظایف فنی بهشدت به ابزارهای هوش مصنوعی متکی هستند و زیرساختهای مورد استفادهشان ممکن است با کارزارهای بدافزاری و سرقت اطلاعات مرتبط باشد. از سوی دیگر، واکنش آنها به مشکلات فنی و نبود یک فرایند سازمانی منسجم نشان داد که این عملیات همیشه کاملاً حرفهای و برنامهریزیشده نیست، اما همچنان میتواند برای شرکتها و صنعت رمزارز تهدیدی جدی ایجاد کند.
در نهایت، پروندهی بالِنا آزول بر اهمیت بررسی دقیق هویت و سوابق نیروهای دورکار، کنترل دسترسیها، نظارت بر تجهیزات و ارتباطات کاری و شناسایی زیرساختهای مشکوک تأکید میکند. این ماجرا همچنین نشان میدهد که درآمد حاصل از چنین فعالیتهایی میتواند به تأمین مالی برنامههای نظامی و تسلیحاتی کره شمالی کمک کند؛ بنابراین، مقابله با این شیوهی استخدام تنها یک مسئلهی منابع انسانی نیست، بلکه بخشی از تلاش گستردهتر برای حفظ امنیت سایبری و محدودکردن منابع مالی رژیم پیونگیانگ است.
خرید و فروش ارزهای دیجیتال از امروز شروع کنید
من علیرضا مقدم پور هستم و در زمینه نویسندگی محتوا و تحلیل تکنیکال در حوزه ارزهای دیجیتال بیش از 4 سال تجربه دارم. در صرافی نیپوتو به ترجمه و تولید مقالات مرتبط با رمزارز میپردازم تا اطلاعات دقیق و بهروزی را به شما ارائه کنم. هدف من کمک به شما در درک بهتر دنیای ارزهای دیجیتال است.
پشتپردهی استارتاپ جعلی رمزارزی که کارکنان فناوری اطلاعات کره شمالی را فریب داد
چهار مدل هوش مصنوعی وضعیت بازار رمزارز را پیشبینی کردهاند
قیمت دوجکوین حمایت بلندمدت را تست میکند، زیرا ورودیهای ETF توجه بازار را جلب کردهاند
مونپی از PayBox رونمایی کرد؛ امکان پرداخت مستقیم با ChatGPT و Claude فراهم شد
تحلیلگر ARK Invest: بازار ارزهای دیجیتال وارد بزرگترین دوره تثبیت تاریخ خود شده است
شاخص CPI آمریکا چیست و چه تأثیری بر بازار ارزهای دیجیتال دارد؟
تحلیلگران به پایان روند نزولی بیت کوین امیدوار شدند؛ هدف ۴۰۰ هزار دلاری مطرح شد
جهش قیمت نفت و کاهش قیمت بیت کوین به زیر ۶۴.۵ هزار دلار
هفتهای مهم برای بیت کوین؛ ۳ رویداد کلان که میتوانند مسیر بازار را تغییر دهند
شاخص قیمت مصرف کننده چیست؟ و چگونه بر اقتصاد تاثیر میگذارد؟
قرارداد آتی معکوس (Inverse futures contract) چیست؟
بریدر دائو چیست و چگونه کار میکند؟
قرارداد هوشمند در بلاک چین چیست و چگونه کار می کند؟
بیفای لبز چیست و چگونه کار میکند؟ | نحوه خرید و پیشبینی قیمت
ارز دیجیتال پولکادات (Polkadot) چیست؟
هوش مصنوعی قابل توضیح (XAI) چیست؟
آلتورا چیست؟ هر آنچه که باید درباره ALU بدانید
همه چیز در خصوص آمپ (AMP)
مدیر ارشد گلدمن ساکس: چرا بازار کریپتو باتوجه به تورم دلار و مسدودیت حسابها صعودی نیست؟
کلاهبرداری شرکت خودپرداز بیت کوین از طریق دستگاه های بدون مجوز
ریپل در آستانه نوسان بزرگ؛ سطوح کلیدی XRP
تلاش اوکیبی (OKB) برای فرار از ناحیه رنج
خالق کاردانو، شیبا اینو و دوج کوین را بررسی می کند؛ ارزیابی فاکتورهای کلیدی در پروژه های رمزارز
لایت کوین (Litecoin) چیست؟ ویژگی ها و کاربردهای LTC
با رکود بازار رمزارز بیت کوین در 19 هزار دلار باقی مانده است
دولت اندونزی امسال بورس ارز دیجیتال را راه اندازی می کند
معاملات رمز ارز در ایران به قانون گذاری نزدیک شد
آموزش مفاهیم پایه: اسپات تریدینگ
در مجله خبری نیپوتو سعی داریم تا شما را بروز نگه داریم ، از آخرین اخبار بازار ارزهای دیجیتال گرفته تا آخرین تحلیل ها ، آموزش ها و مفاهیم پایه مرتبط با دنیای بلاکچین و رمزارزها.
راهنمای جامع کار با نیپوتو




نظرات کاربران