


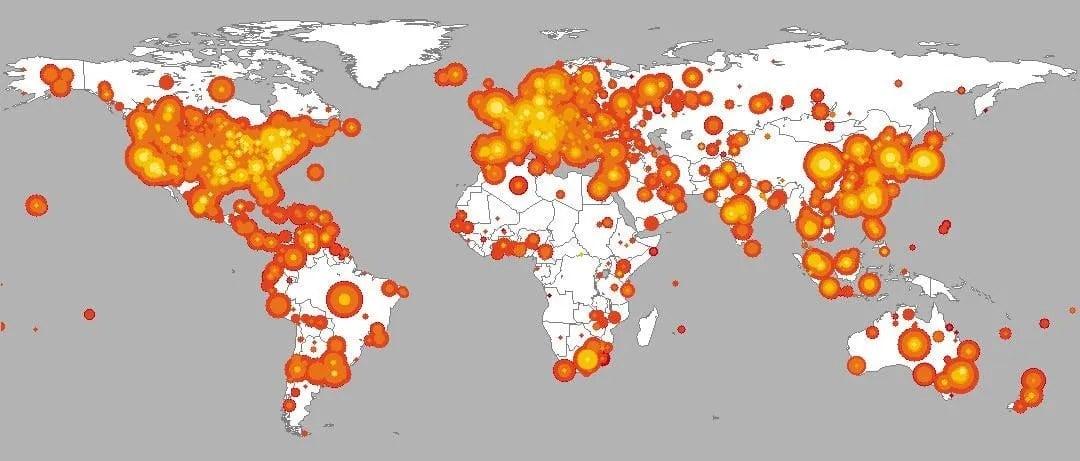
عصرایران- در تابستان 2001، اینترنت با یکی از سریع ترین حملات کرم های رایانه ای تاریخ خود مواجه شد. Code Red در 19 ژوئیه همان سال ظاهر شد و با سوءاستفاده از یک آسیب پذیری امنیتی در سرویس Microsoft Internet Information Services یا IIS، خود را از یک سرور به سرور دیگر منتقل کرد. برخلاف بدافزارهایی مانند ILOVEYOU که برای انتشار به تعامل کاربران و ایمیل وابسته بودند، Code Red می توانست به صورت خودکار در اینترنت به دنبال سرورهای آسیب پذیر بگردد و آن ها را آلوده کند.
آسیب پذیری مورد استفاده Code Red مربوط به یک نقص امنیتی در IIS 4.0 و IIS 5.0 بود که امکان اجرای کد مخرب روی سرور آسیب پذیر را فراهم می کرد. مایکروسافت پیش از انتشار گسترده Code Red برای این نقص یک وصله امنیتی منتشر کرده بود، اما بسیاری از سرورها همچنان بدون نصب وصله در اینترنت فعال بودند. همین موضوع به کرم اجازه داد در مدت کوتاهی تعداد زیادی از سیستم ها را آلوده کند.
Code Red برای تکثیر خود به ایمیل یا کلیک کاربر نیاز نداشت. این کرم با اسکن کردن آدرس های مختلف در اینترنت، سرورهای دارای آسیب پذیری را پیدا می کرد و پس از نفوذ، همان سرور را به نقطه ای تازه برای جست وجوی قربانیان بعدی تبدیل می کرد. در نتیجه، سرعت انتشار آن به شکل تصاعدی افزایش می یافت.
مایکروسافت در همان زمان اعلام کرد که بین 12 تا 19 ژوئیه، بیش از 350000 سیستم به Code Red آلوده شده اند. حجم بالای درخواست های تولیدشده توسط این سیستم های آلوده نیز باعث کاهش محسوس سرعت اینترنت شد و در 19 ژوئیه، عملکرد اینترنت حدود 40 درصد کاهش پیدا کرد.
یکی از ویژگی های مشهور Code Red این بود که پس از آلوده کردن برخی سرورها، صفحه وب آن ها را تغییر می داد. بازدیدکنندگان به جای محتوای عادی سایت ممکن بود عبارت «Hacked By Chinese!» را مشاهده کنند. این پیام به یکی از شناخته شده ترین نشانه های حمله تبدیل شد.
اما خرابکاری Code Red به تغییر صفحات وب محدود نمی شد. بخش مهم تر ماجرا این بود که صدها هزار سرور آلوده، به طور همزمان در حال جست وجوی سیستم های آسیب پذیر جدید بودند. همین فعالیت گسترده، حجم زیادی از ترافیک ایجاد می کرد و فشار قابل توجهی بر زیرساخت اینترنت وارد می ساخت. مایکروسافت در آن زمان هشدار داد که افزایش این ترافیک می تواند باعث کند شدن اینترنت و حتی از دسترس خارج شدن برخی سایت ها شود.
Code Red همچنین برای حمله به وب سایت کاخ سفید برنامه ریزی شده بود. این کرم در تاریخ مشخصی تلاش می کرد تعداد زیادی از سیستم های آلوده را به سمت یک آدرس اینترنتی مشخص هدایت کند تا با ایجاد حجم عظیمی از درخواست ها، یک حمله منع سرویس توزیع شده یا DDoS شکل بگیرد. مقام های آمریکایی برای جلوگیری از این حمله، آدرس IP وب سایت کاخ سفید را تغییر دادند و به این ترتیب هدف مورد نظر کرم از دسترس آن خارج شد.
نکته جالب این بود که Code Red یک بار ظاهر نشد و ناپدید شود. گونه های مختلف آن در فاصله کوتاهی پدیدار شدند و نسخه های جدید می توانستند با سرعت بیشتری سیستم های آسیب پذیر را پیدا کنند. مایکروسافت در 30 ژوئیه 2001 هشدار داد که نسخه جدید Code Red می تواند در صورت وجود تعداد زیادی سرور وصله نشده، با سرعت بیشتری در اینترنت منتشر شود.
Code Red در نهایت به یکی از مهم ترین نمونه های اولیه یک حمله خودکار و گسترده علیه زیرساخت اینترنت تبدیل شد. این حادثه نشان داد که یک آسیب پذیری در نرم افزارهای مورد استفاده سرورها، اگر به موقع برطرف نشود، می تواند در مقیاس جهانی مورد سوءاستفاده قرار بگیرد.
اهمیت Code Red فقط در تعداد سیستم های آلوده یا سرعت انتشار آن نبود. این کرم نشان داد که در دنیای متصل به اینترنت، امنیت یک سرور می تواند به امنیت بخش های بسیار بزرگ تری از شبکه وابسته باشد. یک سیستم وصله نشده نه تنها خودش در معرض خطر قرار دارد، بلکه می تواند به سکوی پرتاب حمله علیه سیستم های دیگر تبدیل شود؛ درسی که بیش از دو دهه بعد نیز یکی از اصول اساسی امنیت سایبری باقی مانده است.




نظرات کاربران