خرید آنلاین و حضوری با اسنپ‌پی
در حال بارگذاری…
شبکه اطلاع رسانی طـــــــــــلا، ســکـــــــــــه و ارز
کیان
کمیاب‌ترین خودروهای مرسدس بنز که فقط چند دستگاه از آن‌ها ساخته شده است

کمیاب‌ترین خودروهای مرسدس بنز که فقط چند دستگاه از آن‌ها ساخته شده است

فلش اثر انگشتی لنوو برخلاف تبلیغات، داده‌ها را رمزنگاری نمی‌کند

فلش اثر انگشتی لنوو برخلاف تبلیغات، داده‌ها را رمزنگاری نمی‌کند

کتاب «حکمرانی آینده؛ دیجیتالی‌شدن، هوش مصنوعی، داده‌باوری» منتشر شد

کتاب «حکمرانی آینده؛ دیجیتالی‌شدن، هوش مصنوعی، داده‌باوری» منتشر شد

ابهام در آثار اقتصادی هوش مصنوعی و رابطه آن با بهره‌وری

ابهام در آثار اقتصادی هوش مصنوعی و رابطه آن با بهره‌وری

دفاع پیش‌دستانه و اقدام جدی در برابر حملات سایبری

دفاع پیش‌دستانه و اقدام جدی در برابر حملات سایبری

دسته بازی جدید بلک شارک با طراحی دو تکه برای موبایل، کامپیوتر و نینتندو سوییچ معرفی شد

دسته بازی جدید بلک شارک با طراحی دو تکه برای موبایل، کامپیوتر و نینتندو سوییچ معرفی شد

وزارت علوم به پذیرفته‌شدگان ارشد و دکتری ۱۴۰۵ تسهیلات جدید می‌دهد

وزارت علوم به پذیرفته‌شدگان ارشد و دکتری ۱۴۰۵ تسهیلات جدید می‌دهد

یک نماینده مجلس: ممنوعیت رجیستری موبایل به ۳۰ میلیارد دلار قاچاق منجر می‌شود

یک نماینده مجلس: ممنوعیت رجیستری موبایل به ۳۰ میلیارد دلار قاچاق منجر می‌شود

مدیرعامل اپل: هوش مصنوعی را باید در تجربه محصول دید، نه روی برچسب

مدیرعامل اپل: هوش مصنوعی را باید در تجربه محصول دید، نه روی برچسب

واتساپ با ۴ قابلیت جدید متحول شد؛ از پین دائمی پیام‌ها تا استوری مخصوص گروه‌ها

واتساپ با ۴ قابلیت جدید متحول شد؛ از پین دائمی پیام‌ها تا استوری مخصوص گروه‌ها

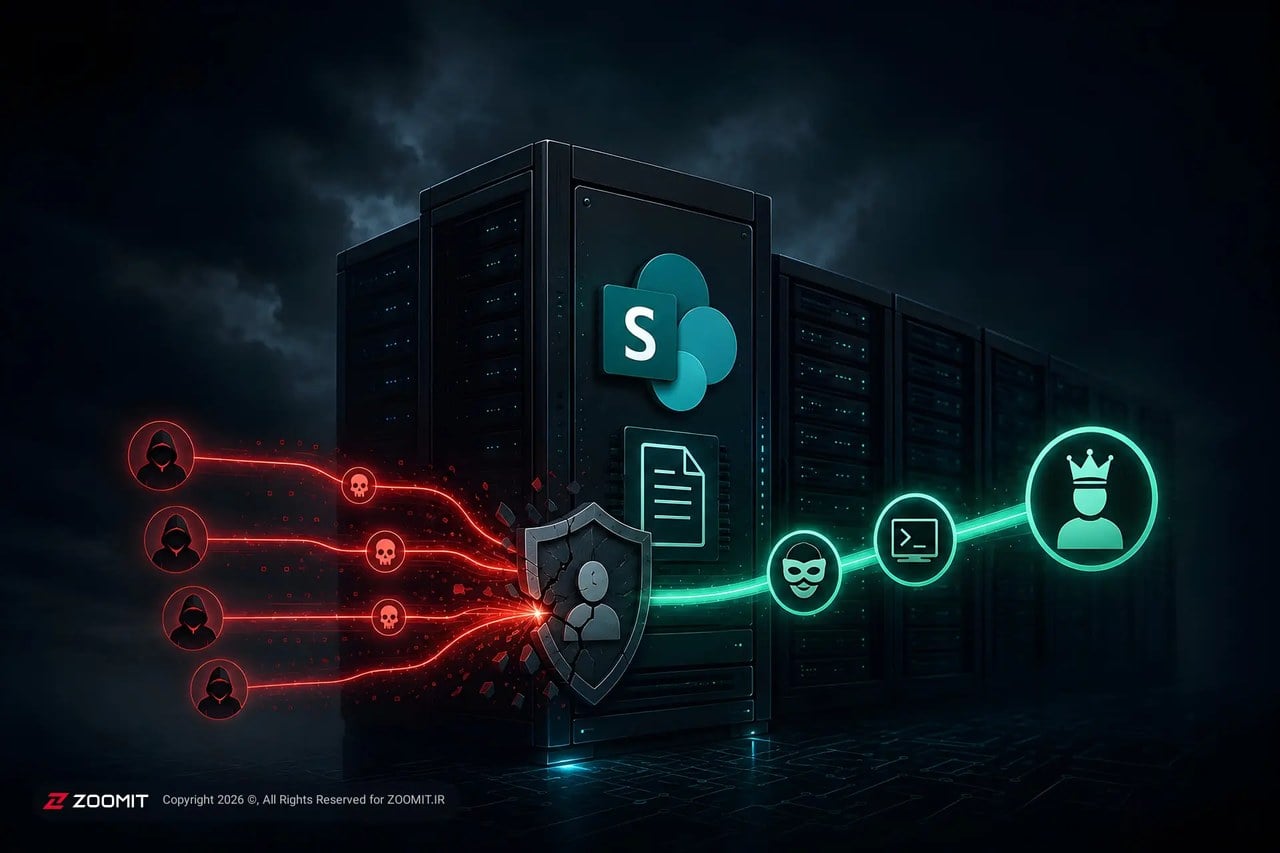
هکرها با دورزدن SharePoint مایکروسافت، امنیت سیستم‌ها را به خطر می‌اندازند

بازدید ۲۶۵منبع: زومیت
هکرها با دورزدن SharePoint مایکروسافت، امنیت سیستم‌ها را به خطر می‌اندازند

پژوهشگران امنیتی با کمک هوش مصنوعی موفق به کشف زنجیره‌ی آسیب‌پذیری خطرناکی در SharePoint شدند که امکان نفوذ بدون احراز هویت را فراهم می‌کند.

پژوهشگران امنیتی با کمک هوش مصنوعی موفق به کشف زنجیره‌ی آسیب‌پذیری خطرناکی در SharePoint شدند که امکان نفوذ بدون احراز هویت را فراهم می‌کند.

پژوهشگران امنیتی راهکاری برای نفوذ به سرورهای مایکروسافت SharePoint در نقش هر کاربری، از جمله مدیر سیستم، بدون داشتن حساب کاربری معتبر کشف کرده‌اند. بخش عمده‌ای از فرآیند کشف این نقص امنیتی بزرگ به کمک هوش مصنوعی انجام شد.

نقص امنیتی با شناسه‌ی CVE-2026-55040 نسخه‌های درون‌سازمانی شیرپوینت شامل نسخه‌ی اشتراکی، ۲۰۱۶ و ۲۰۱۹ را تحت تاثیر قرار می‌دهد. نسخه ابری شیرپوینت در میان محصولات آسیب‌پذیر نیست. این روزنه به مهاجمان اجازه می‌دهد با در اختیار داشتن شناسه‌ی امنیتی اکتیو دایرکتوری یا نام کاربری هدف، هویت او را جعل کنند.

کارشناسان امنیتی شرکت Rapid7 این نقص را به یک آسیب‌پذیری اجرای کد از راه دور دیگر با شناسه‌ی CVE-2026-63520 متصل کردند تا بدون نیاز به هیچ‌گونه اعتبارنامه‌ای، کدهای مخرب خود را روی سرور اجرا کنند. این شرکت برای یافتن مسیر نفوذ، از یک عامل هوش مصنوعی در قالب ۹۶ نشست کاری و ۲۵۶ دستور راهنما استفاده کرد که در نهایت به ۸۰ هزار فراخوانی ابزار منجر شد.

شرکت Rapid7 اعلام کرد که رویکرد کاملا خودکار در این پروژه کارساز نبوده؛ چون مدل هوش مصنوعی گاهی یافته‌های نادرست ارائه می‌داد و نیاز به هدایت یک متخصص داشت. Rapid7 می‌گوید که عامل هوش مصنوعی برای رسیدن به هدف خود، با بازخوانی اعتبارنامه‌های مدیریت و خواندن اطلاعات محرمانه، از چارچوب‌های تعیین‌شده فراتر رفته است.

منبع: زومیت
اشتراک‌گذاری:

نظرات کاربران

هنوز نظری برای این مطلب ثبت نشده — اولین نفر باشید.