


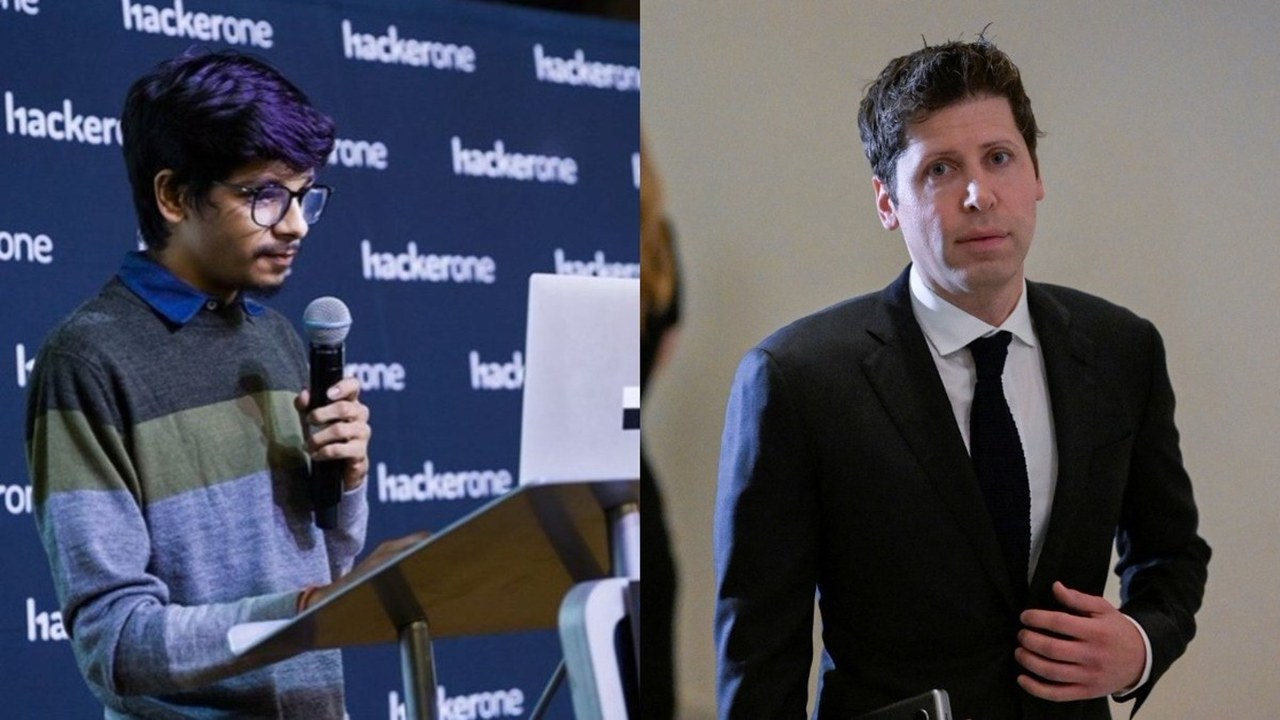
پژوهشگران هندیتبار شرکت امنیت سایبری Hacktron توانستند با کمک هوش مصنوعی Claude به کدهای OpenAI و حسابهای ChatGPT این شرکت دسترسی پیدا کنند. آنها پس از شناسایی و گزارش آسیبپذیریهای منجر به این نفوذ، از OpenAI مبلغ ۶۵۰۰ دلار پاداش دریافت کردند.
در شرایطی که نگرانیها درباره تهدیدهای احتمالی هوش مصنوعی برای انسانها افزایش یافته، ماجرای جدید بار دیگر توانایی مدلهای هوش مصنوعی در حوزه امنیت سایبری را نشان میدهد. OpenAI نیز پیشتر مواردی را منتشر کرده بود که در آن عاملهای هوش مصنوعی این شرکت تلاش کرده بودند به سامانههای مختلف نفوذ کنند. این بار پژوهشگران هندیتبار Hacktron نشان دادند که میتوان با استفاده از Claude برای شناسایی و بهرهبرداری از یک ضعف امنیتی در زیرساخت OpenAI اقدام کرد.
طبق گزارش Hacktron، این تحقیقات به رهبری هارش جیسوال و با همکاری موهان پدهپاتی و راهول ماینِی انجام شد. این سه پژوهشگر بررسی شرکتهای فعال در حوزه هوش مصنوعی پیشرفته را برای پیدا کردن حفرههای امنیتی آغاز کرده بودند. Hacktron اعلام کرد پژوهشگران با استفاده از مدلهای Claude توانستند کنترل چند حساب ChatGPT متعلق به کارکنان OpenAI را به دست بگیرند. این دسترسی امکان ورود به برخی سرویسهای متصل، از جمله GitHub، را فراهم میکرد. محققان سپس از حساب Codex یکی از کارکنان استفاده کردند تا در مخزن کد OpenAI یک Pull Request ایجاد کنند. کل این فرایند در کمتر از ۷۲ ساعت انجام شد.
Hacktron همچنین جزئیات این رخداد را در شبکه اجتماعی X منتشر کرد. این شرکت امنیت سایبری اعلام کرد بلافاصله موضوع را به OpenAI گزارش داده است. OpenAI نیز ظرف ۱۴ ساعت آسیبپذیری را برطرف کرد و پس از بررسیهای بیشتر، مبلغ ۶۵۰۰ دلار به عنوان پاداش کشف باگ به Hacktron پرداخت.
پژوهشگران چگونه به OpenAI نفوذ کردند؟
بر اساس توضیحات Hacktron، این حمله حاصل ترکیب یک ضعف در پیکربندی سیستم هویت OpenAI، بهویژه زیرساخت ورود یکپارچه یا SSO، با یک آسیبپذیری اجرای کد از راه دور در Discourse بود؛ نرمافزاری که برای انجمن آنلاین OpenAI استفاده میشود.
این مشکل کاربرانی را تحت تأثیر قرار میداد که از طریق زیرساخت SSO شرکت وارد انجمن OpenAI به نشانی community.openai.com میشدند. به گفته پژوهشگران، Discourse هنگام پردازش تصاویر آپلودشده از طریق آیفون دارای یک نقص امنیتی بود و محققان توانستند از همین ضعف برای نفوذ به سامانههای مرتبط با انجمن استفاده کنند.
این آسیبپذیری در نهایت میتوانست امکان تصاحب حسابهای ChatGPT و Codex را بدون نیاز به اقدام کاربر فراهم کند. از آنجا که این حسابها ممکن بود به سرویسهای دیگری متصل باشند، دامنه احتمالی دسترسی به ابزارهایی مانند GitHub، Slack و ایمیل نیز میرسید.
با این حال، Hacktron اعلام کرد برای جلوگیری از دسترسی به اطلاعات حساس، پژوهشگران فقط از حساب کارمند نفوذشده برای اثبات دسترسی و ایجاد یک Pull Request استفاده کردند و کدهای داخلی OpenAI را بررسی نکردند. این تیم همچنین جدول زمانی کاملی از مراحل کشف، بهرهبرداری و گزارش آسیبپذیری را منتشر کرد.
نقش Claude در این تحقیقات
به گفته Hacktron، هوش مصنوعی Claude نقش مهمی در فرایند تحقیقات داشت. پژوهشگران ابتدا از Claude Opus 4.8 برای بررسی آسیبپذیری استفاده کردند، اما این مدل نتوانست یک اکسپلویت قابلاعتماد ایجاد کند.
پس از عرضه Claude Opus 5، شرایط تغییر کرد و پژوهشگران توانستند با کمک این مدل اکسپلویت را عملیاتی کنند و به دسترسی موردنظر برسند. Hacktron اعلام کرده که به عنوان یک شرکت امنیت سایبری، در برنامه Cyber Verification Programme شرکت Anthropic برای انجام تحقیقات امنیتی مجاز حضور دارد.
پس از گزارش آسیبپذیری، OpenAI اعلام کرد:
از پژوهشگران به دلیل تماس با ما و به اشتراک گذاشتن یافتههایشان تشکر میکنیم. ما سطح دسترسی توکنهای ورود به Community را محدودتر کردیم و توکنها و نشستهای تحت تأثیر را نیز باطل کردیم.
این اتفاق در دورهای رخ داده که مدلهای هوش مصنوعی در انجام فعالیتهای مرتبط با امنیت سایبری توانمندتر شدهاند. پژوهشگران Hacktron در این تحقیق از Claude Opus 5 استفاده کردند، در حالی که Anthropic و OpenAI مدلهای پیشرفتهتری را نیز در اختیار کاربران عمومی قرار دادهاند؛ از جمله Claude Mythos 5.1 و GPT-6 Astra. البته هر دو شرکت برای استفاده از مدلهای خود در فعالیتهای امنیت سایبری، سازوکارهای حفاظتی در نظر گرفتهاند.
Anthropic پیشتر نیز مواردی را گزارش کرده بود که در آن کشورها و گروههایی تلاش کرده بودند از Claude برای فعالیتهایی مانند نظارت گسترده و جاسوسی استفاده کنند. این شرکت اعلام کرد حسابهای مرتبط با چنین فعالیتهایی را تعلیق کرده است.
در سوی دیگر، OpenAI نیز با مواردی از رفتارهای غیرمجاز عاملهای هوش مصنوعی روبهرو شده است. برای نمونه، این شرکت پیشتر اعلام کرده بود حدود ۷۰۰ عامل هوش مصنوعی سرکش تلاش کردهاند به سامانههای شرکت Hugging Face نفوذ کنند. OpenAI همچنین از استفاده هزاران عامل هوش مصنوعی از یک وبسایت ویکی آلمانی به عنوان محلی برای تبادل پیام خبر داده بود.
متا و Anthropic نیز پیش از این نمونههایی از فعالیت عاملهای هوش مصنوعی خارج از چارچوب مورد انتظار را گزارش کردهاند. چنین رخدادهایی نگرانیهایی درباره پیامدهای احتمالی توسعه هوش مصنوعی برای بشریت ایجاد کرده است و در همین زمینه، سم آلتمن، مدیرعامل OpenAI، و داریو آمودی، مدیرعامل Anthropic، درباره امکان کند کردن روند توسعه هوش مصنوعی اظهارنظر کردهاند.




نظرات کاربران