


:: برای جستجو تایپ کنید ::
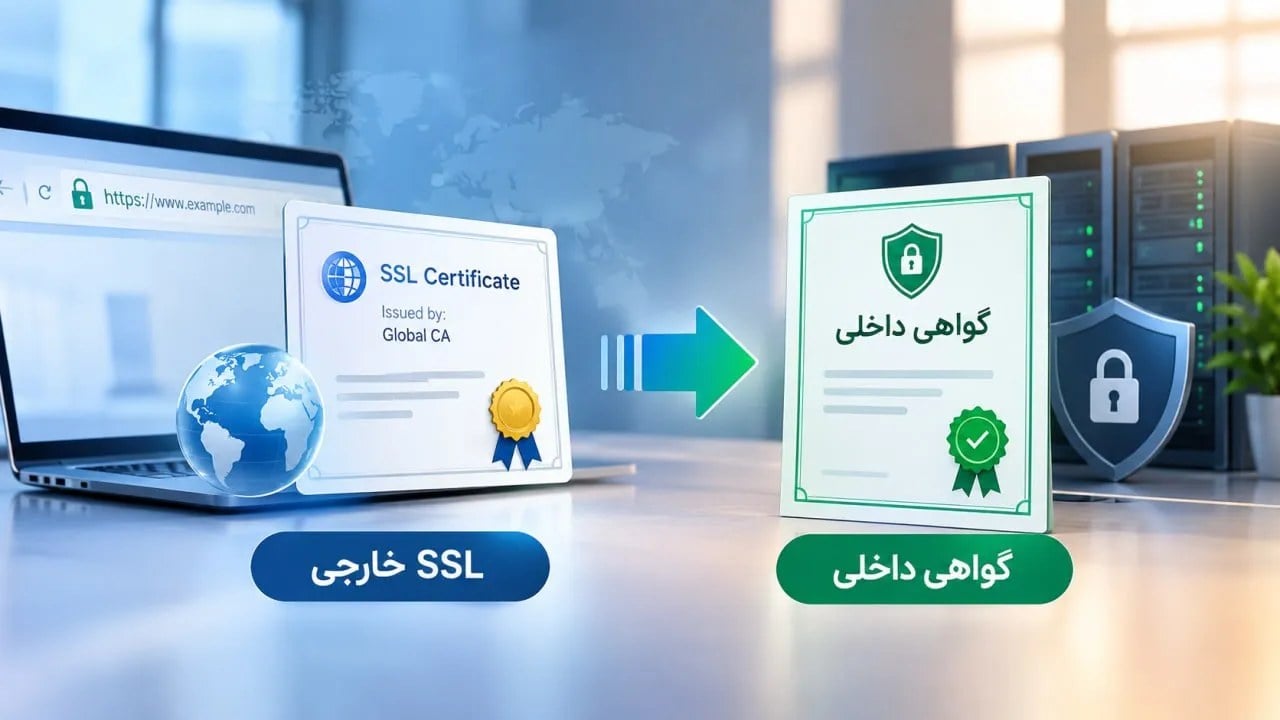
محدودیت دسترسی به گواهیهای امنیتی بینالمللی، بانکها را به سمت استفاده از دامنههای جدید و در ادامه، زیرساخت داخلی صدور گواهی سوق داده است؛ راهکارهایی که اگرچه میتوانند بخشی از مشکل دسترسی را برطرف کنند، اما خود پرسشهای تازهای درباره امنیت، فیشینگ و مهمتر از همه، اعتماد کاربران ایجاد کردهاند.
در هفتههای اخیر، کاربران برخی بانکها هنگام مراجعه به وبسایتهای بانکی با هشدارهایی مواجه شدهاند که از ناامن بودن ارتباط خبر میدهد. همزمان، برخی بانکها از جمله بانک ملی و بانک ملت با ارسال پیامک، آدرس جدید تعدادی از خدمات خود را به مشتریان اعلام کردهاند.
ماجرا اما فراتر از تغییر یک آدرس اینترنتی است. پشت این هشدارها، مسئلهای فنی و زیرساختی قرار دارد که به یکی از مهمترین پایههای امنیت خدمات آنلاین یعنی گواهیهای دیجیتال و زنجیره اعتماد آنها مربوط میشود.
گواهی امنیتی چه کاری انجام میدهد؟
بانکداری الکترونیک و سامانههای تبادل مالی آنلاین بر پروتکلهای رمزنگاری و سازوکارهای اعتبارسنجی متکی هستند. پروتکل TLS یکی از اجزای اصلی این ساختار است که برای حفظ محرمانگی و تمامیت دادهها و همچنین احراز هویت سرویس مقصد مورد استفاده قرار میگیرد. به زبان ساده، زمانی که مشتری وارد اینترنتبانک میشود، مرورگر باید بتواند تشخیص دهد که واقعاً به سرور بانک متصل شده است و نه یک سایت جعلی که خود را به جای بانک جا زده است.
این اطمینان از طریق مجموعهای از گواهیهای دیجیتال ایجاد میشود. در ساختار متداول، گواهی سایت به یک زنجیره اعتماد متصل است که در نهایت به یک مرجع ریشه مورد اعتماد سیستمعامل یا مرورگر میرسد.
اگر این زنجیره معتبر باشد، مرورگر ارتباط را امن تشخیص میدهد؛ اما در صورت انقضا، ابطال یا عدم اعتبار گواهی، هشدار امنیتی نمایش داده میشود و ممکن است ارتباط نیز مسدود شود.
چرا گواهی بانکها با مشکل مواجه شده است؟
مشکل دریافت گواهی امنیتی برای سرویسهای ایرانی سابقه طولانی دارد و تحریمها سالهاست دسترسی مستقیم شرکتهای ایرانی به بخشی از خدمات بینالمللی را محدود کردهاند.
در سالهای گذشته، استفاده از واسطهها یکی از راههای عبور از این محدودیت بوده است. اما با تشدید فشارها، شناسایی و محدودشدن این واسطهها نیز دشوارتر شده و در نتیجه تمدید برخی گواهیهای مورد استفاده سرویسهای ایرانی با مشکل مواجه شده است.
بخش قابل توجهی از گواهیهای مورد استفاده سرویسهای ایرانی در سالهای گذشته از طریق واسطهها تهیه میشده و اکنون با افزایش محدودیتها، این مسیر نیز با چالش مواجه شده است.
تغییر آدرس برخی خدمات بانکی را میتوان در همین چارچوب بررسی کرد؛ بانکها تلاش میکنند از دامنههایی استفاده کنند که در فهرست محدودیتها قرار نگرفته باشند
تغییر دامنه؛ راهکاری که فیشینگ را سختتر نمیکند
تغییر آدرس وبسایت شاید در کوتاهمدت امکان ادامه ارائه خدمات را فراهم کند، اما یک مشکل مهم را نیز به همراه دارد: کاربر باید هر بار مطمئن شود آدرس جدید واقعاً متعلق به بانک است.
این مسئله زمانی اهمیت بیشتری پیدا میکند که مشتری از طریق پیامک، شبکههای اجتماعی یا کانالهای مختلف با آدرس جدید مواجه شود.
اگر دامنهای که سالها برای مشتری شناختهشده بوده تغییر کند و آدرس جدید نیز کمتر قابل تشخیص باشد، فرصت بیشتری برای سوءاستفاده از اعتماد کاربر ایجاد میشود.
در یک سناریوی ساده، مهاجم میتواند سایتی شبیه اینترنتبانک ایجاد کند و کاربر را با یک لینک جعلی به آن هدایت کند. اگر مشتری نیز به دلیل تجربه مکرر تغییر آدرسها، ورود به دامنههای ناشناس را عادی تلقی کند، تشخیص سایت واقعی از نسخه جعلی دشوارتر خواهد شد.
خطر بزرگتر؛ عادیشدن هشدارهای امنیتی
از نگاه کارشناسان، شاید مهمترین پیامد این وضعیت، عادتکردن کاربران به هشدارهای امنیتی باشد.
مسئله گواهی امنیتی فقط نمایش یک هشدار در مرورگر نیست؛ موضوع اصلی، شکلگیری اعتماد میان کاربر و سرویس مقصد است.
اگر کاربر هر بار با پیام «ارتباط امن نیست» مواجه شود و با انتخاب گزینه ادامه، وارد سایت شود، بهتدریج ممکن است این هشدار برای او عادی شود.
این اتفاق از نظر امنیتی خطرناک است؛ زیرا همان کاربری که یاد گرفته هشدار امنیتی سایت بانک را نادیده بگیرد، ممکن است هنگام مواجهه با یک سایت فیشینگ نیز همین رفتار را تکرار کند.
عادیشدن عبور از هشدارهای مرورگر میتواند کاربران را در برابر حملات فیشینگ و برخی سناریوهای رهگیری ارتباط آسیبپذیرتر کند؛ بهویژه در شرایطی که کاربر دیگر هشدار امنیتی مرورگر را نشانهای جدی برای توقف و بررسی اصالت سرویس نداند.
گواهی داخلی؛ راهحل بعدی بانکها
در شرایطی که دسترسی به گواهیهای بینالمللی دشوارتر شده، بانک مرکزی مسیر دیگری را پیش روی شبکه بانکی قرار داده است: استفاده از زیرساخت داخلی صدور گواهی؛ بر اساس اطلاعات موجود، بانک مرکزی این موضوع را به بانکها ابلاغ کرده و دستکم ۱۱ بانک فرایند دریافت گواهی از زیرساخت داخلی را آغاز کردهاند.
در این مدل، بانک درخواست صدور گواهی یا CSR را در زیرساخت امن خود ایجاد میکند و درخواست برای «مرکز میانی عام» که زیرمجموعه مرکز ریشه کشور است ارسال میشود. پس از طی مراحل مربوط، گواهی برای بانک صادر خواهد شد.اما صدور گواهی تنها بخشی از مسئله است.
آیا دستگاه کاربر به گواهی داخلی اعتماد میکند؟
چالش اصلی در گواهی داخلی، صرفاً نحوه رمزنگاری نیست؛ بلکه مسئله مهمتر، اعتماد دستگاه کاربر به مرجع صادرکننده گواهی است.
سیستمعاملها و مرورگرهای بزرگ، مجموعه مشخصی از مراجع ریشه را بهعنوان مراجع مورد اعتماد خود شناسایی میکنند. زمانی که گواهی یک سایت به یکی از این مراجع ختم شود، مرورگر میتواند اعتبار آن را تأیید کند.
بنابراین، اگر قرار باشد گواهی داخلی بدون هشدار امنیتی در دستگاه کاربران پذیرفته شود، باید سازوکار اعتماد به این مرجع نیز در سمت کاربر وجود داشته باشد.
مرجع گواهی ریشه ملی سالهاست در ایران وجود دارد، اما فراگیرشدن آن با چالشهایی مواجه بوده است. از نگاه او، شرایط فعلی ممکن است استفاده از این زیرساخت را از یک انتخاب به یک ضرورت برای سرویسهای ایرانی تبدیل کند.
نگرانی درباره Root CA ملی چیست؟
استفاده از مرجع ریشه داخلی، از منظر استقلال زیرساختی میتواند وابستگی سرویسهای ایرانی به صادرکنندگان خارجی را کاهش دهد. با این حال، همانند هر زیرساخت صدور گواهی مورد اعتماد، نحوه مدیریت، امنیت، نظارت و شفافیت عملکرد آن اهمیت بالایی دارد.
زمانی که یک Root CA در فهرست مراجع مورد اعتماد دستگاه قرار میگیرد، سیستمعامل یا مرورگر میتواند گواهیهایی را که بهصورت معتبر در زنجیره آن صادر شدهاند، مورد اعتماد تشخیص دهد. به همین دلیل، حفاظت از کلیدهای زیرساخت، ضوابط صدور گواهی، ممیزی فرایندها و جلوگیری از صدور گواهیهای غیرمجاز از الزامات اساسی چنین ساختاری است.
در واقع، مسئله صرفاً این نیست که «چه کسی گواهی را صادر میکند»؛ بلکه باید مشخص باشد این اعتماد بر اساس چه قواعدی شکل گرفته، چه سازوکارهای نظارتی برای آن وجود دارد و چگونه میتوان از سوءاستفاده یا صدور نادرست گواهی جلوگیری کرد.
بحران گواهیهای امنیتی نیز مانند بسیاری از چالشهای زیرساختی، احتمالاً به بانکها محدود نخواهد ماند.
اگر شرکتهای بینالمللی ارائه یا تمدید گواهی برای سرویسهای ایرانی را گستردهتر محدود کنند، کسبوکارهای آنلاین، پلتفرمها، شرکتهای فناوری و سایر خدمات دیجیتال نیز میتوانند با همین مسئله مواجه شوند.
اقتصاد دیجیتال به یک زنجیره اعتماد جهانی متکی است و هر اختلال در این زنجیره میتواند هزینههای فنی و تجاری قابل توجهی ایجاد کند.
چالش اصلی، حفظ اعتماد مشتری است
ماجرای گواهیهای امنیتی بانکها در ظاهر با یک هشدار ساده مرورگر یا تغییر یک آدرس اینترنتی آغاز شده است، اما مسئله در نهایت به یکی از مهمترین داراییهای بانکداری دیجیتال یعنی اعتماد مشتری میرسد.
تغییر دامنه میتواند یک راهکار موقت برای عبور از محدودیتها باشد، اما در صورت تداوم، تشخیص نشانی رسمی بانک را دشوارتر میکند و میتواند زمینه فیشینگ را افزایش دهد.
از سوی دیگر، حرکت به سمت گواهیهای داخلی میتواند وابستگی به صادرکنندگان خارجی را کاهش دهد، اما بدون ایجاد یک سازوکار شفاف و قابل اعتماد برای پذیرش این گواهیها در دستگاه کاربران، مشکل بهطور کامل حل نخواهد شد.
در نهایت، آنچه شبکه بانکی و سیاستگذار باید از آن محافظت کنند، فقط یک گواهی دیجیتال نیست؛ اعتماد میلیونها کاربر به این است که وقتی وارد سایت بانک میشوند، بدانند دقیقاً به بانک متصل شدهاند و ارتباط آنها نیز واقعاً امن است.
بحران فعلی میتواند فرصتی برای تقویت زیرساخت بومی و کاهش آسیبپذیری در برابر محدودیتهای خارجی باشد؛ اما این هدف زمانی محقق میشود که راهکار داخلی، همزمان با استقلال زیرساختی، استانداردهای امنیتی، شفافیت و اعتمادپذیری لازم را نیز تضمین کند.
اعتبارسنجی هوشمند؛ حلقه مفقوده تأمین مالی دیجیتال
از SSL خارجی تا گواهی داخلی؛ چالش تازه بانکها برای حفظ اعتماد کاربران
تسهیلاتیارها؛ تسهیل وام یا هزینه اضافه برای وامگیرنده؟!
تأکید نمایندگان مجلس بر شفافیت و خروج ملل از بنگاهداری؛ امیدواری به ارتقای مؤسسه اعتباری ملل
نوبیتکس، حامی صعود گروه کوهنوردی دانشگاه صنعتی شریف به دماوند
مینیاپلیکیشن نوپی برای بستن پرونده کارتهای اعتباری راهاندازی شد
امکان دریافت غیرحضوری تسهیلات از نئوبانک فراز فراهم شد
فعالسازی قابلیت «کهربا» در کارتهای نقدی بانک اقتصادنوین
وامیپی پرداخت الکترونیک سپهر؛ پلتفرم هوشمند خدمات اعتباری و BNPL
رتبه 8 شرکت پرداخت ایرانی دربین شرکتهای پرداخت منطقه
جدول | کارمزد جدید خدمات بانکداری الکترونیک پر استفاده
لبه تکنولوژی:همه چیز درباره هوش مصنوعی آرتین؛ کسبوکار نوین توسنتکنو
تفاوت کیف پول با کارت بانکی چیست؟
بررسی روند جهانی توسعه باجههای بانکی خارج از شعبه؛ شهرنت در جهان
پیوند دارایی فیزیکی با مالکیت دیجیتال در بستر توکنایز
پایگاه آموزشی خبری عصر بانک به شماره مجوز 74101 وزارت فرهنگ و ارشاد اسلامی ، بر اساس یک پژوهش علمی دانشگاهی در سال 93 طراحی شد و یکی از رسانه های شناخته شده و معتبر حوزه بانک تک ، پی تک، کریپتوکارنسی و بلاکچین، اینشورتک، ولث تک، رگ تک، امنیت و احراز هویت می باشد.
© تمام حقوق مادی و معنوی این سایت متعلق به عصربانک است.




نظرات کاربران