











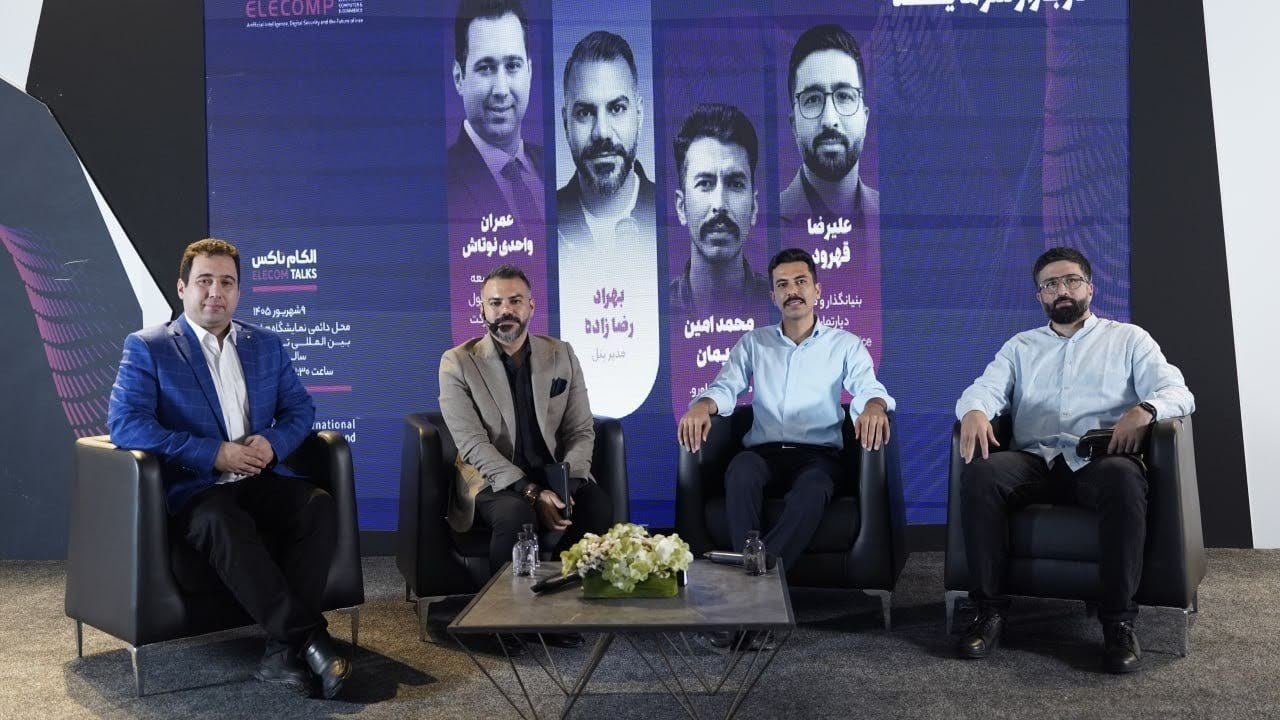
پنل «فناوریهای نوین و امنیت سایبری در بازار سرمایه» در روز نخست نمایشگاه الکامپ ۱۴۰۵ با حضور عمران واحدی نوتاش، معاون توسعه نرمافزار و تحویل دیجیتال شرکت رهنمون فناوری اطلاعات، محمدامین کریمان، مدیرعامل راوروامن سرزمین و علیرضا قهرود، بنیانگذار و مدیر دپارتمان Cisco as a Service کمان امن دیاکو برگزار شد. سخنرانان این پنل درباره ضرورت پیوست امنیتی در پروژهها، ضعف آمادگی سازمانها در برابر حملات سایبری، نقش نیروی انسانی، مدیریت بحران و کمبود متخصص امنیت صحبت کردند.
عمران واحدی نوتاش، معاون توسعه نرمافزار و تحویل دیجیتال شرکت رهنمون فناوری اطلاعات، با تأکید بر ضرورت اضافه شدن پیوست امنیتی به پروژهها گفت: این موضوع باید از ابتدای پروژه مورد توجه قرار بگیرد و امنیت نباید به مرحلهای موکول شود که نرمافزار یا سرویس آماده شده باشد.
او با اشاره به وضعیت حوزه فناوری اطلاعات و سرمایه در ایران توضیح داد: بسیاری از صنایع و حوزه سرمایه هنوز اهمیت این موضوع را بهدرستی درک نکردهاند و در سالهای اخیر شاهد اختلالهای مختلفی در حوزه بانکداری و سرمایه بودهایم.
واحدی نوتاش تأکید کرد: از نظر فنی، صرفاً داشتن ابزار امنیتی برای مقابله با حملات کافی نیست و سازمانها باید از قبل مشخص کرده باشند که در صورت وقوع حادثه چه اقدامی انجام میدهند و چه فردی مسئول تصمیمگیری خواهد بود.
به گفته او، متأسفانه در بسیاری از سازمانها این قوانین و فرایندها از قبل نوشته نشدهاند و حتی مشخص نیست در زمان بحران چه کسی باید تصمیم بگیرد. بنابراین زمانی که حمله اتفاق میافتد، سازمان تازه در همان لحظه به دنبال تعیین مسئول و روش مقابله میرود.
او همچنین بر ضرورت ارزیابی، تهیه گزارش و اعلام سریع حادثه تأکید و بیان کرد: فناوری اطلاعات نباید منتظر وقوع اتفاق بماند. به اعتقاد او، مهمترین اقدام این است که سازمانها از قبل داده و آمادگی لازم را داشته باشند.
لحظه صفر حمله؛ هر دقیقه تأخیر میتواند بخشی از اطلاعات را غیرقابل بازگشت کند
محمدامین کریمان، مدیرعامل راوروامن سرزمین، امنیت سازمان را به زنجیرهای از حلقهها تشبیه کرد و گفت: هر بخش از این زنجیره میتواند نشاندهنده یک لایه از امنیت باشد و مهاجم معمولاً سراغ ضعیفترین حلقه میرود.
کریمان تأکید کرد: سادهترین اقدامات امنیتی که از آنها با عنوان «بهداشت امنیت سایبری» یاد میشود، باید مانند پیشگیری از بیماری به یک عادت سازمانی تبدیل شود. او آموزش و اطلاعرسانی مداوم را ضروری دانست و توضیح داد: هوش مصنوعی نیز در این حوزه میتواند کمککننده باشد.
به گفته کریمان، زنجیره انسانی یکی از آسیبپذیرترین بخشهای امنیت است و بخش قابلتوجهی از حملات از طریق مهندسی اجتماعی و سوءاستفاده از عواطف انسانی انجام میشود.
او اظهار داشت: ساختار اینترنت نیز از ابتدا بهگونهای طراحی شده که بخشهای مختلف آن میتوانند آسیبپذیر باشند؛ بنابراین نگاه امنیتی باید از یک بخش خاص فراتر برود و تمام اجزای سازمان و زنجیره فعالیت آن را دربر بگیرد.
کریمان با اشاره به حملات سایبری اخیر بیان کرد: به نظر میرسد حاکمیت نیز بهتازگی متوجه جدی بودن وضعیت امنیتی شده است. رگولاتوری و آزمایش فرایندها باید از نظر زمانی با واقعیت حملات هماهنگ باشد و کشور همچنان با کمبود افراد متخصص متناسب با شرایط موجود مواجه است.
او تأکید کرد: هر فردی که دانش هک دارد الزاماً مهاجم نیست و میتوان از متخصصان این حوزه بهعنوان نیروی امنیتی استفاده کرد.
کریمان همچنین به اهمیت اعتماد مشتریان اشاره کرد و اظهار داشت: سازمانهایی که امروز درگیر حملات سایبری میشوند، ممکن است اعتماد از دسترفته خود را سالها در ذهن مردم باقی ببینند و جبران این خسارت صرفاً با عدد و رقم امکانپذیر نیست.
به گفته او، هیچ راهکار امنیتی بهتنهایی نمیتواند سازمان را ایمن کند و هر راهکار باید در لایه خود به افزایش امنیت کمک کند.
کریمان یکی از مهمترین نقاط حمله را «لحظه صفر» دانست؛ یعنی زمانی که سازمان برای نخستینبار متوجه میشود مورد حمله قرار گرفته است. او با اشاره به تجربه بیش از ۱۰۰ حمله متنوع در کشور، بهویژه حملات وایپر، توضیح داد: در این حملات حتی یک دقیقه تأخیر در خارج کردن مدار میتواند باعث از دست رفتن حجم بیشتری از اطلاعات شود؛ اطلاعاتی که ممکن است دیگر قابل بازگشت نباشند.
او تأکید کرد: آگاهی، تمرین و تعریف نقشها باید پیش از وقوع حمله سایبری انجام شود، نه زمانی که بحران آغاز شده است.
کریمان همچنین از نحوه واکنش برخی سازمانها به حملات سایبری انتقاد کرد و گفت: در برخی موارد، سازمان ابتدا وقوع حمله را انکار میکند و بعد اطلاعیهای درباره همان اتفاق منتشر میشود، در حالی که در سازمانهای خصوصی و بهخصوص حوزه مالی، خسارت ناشی از چنین اتفاقاتی میتواند بسیار جدی باشد.
علیرضا قهرود، بنیانگذار و مدیر دپارتمان Cisco as a Service کمان امن دیاکو، نیز بر ضرورت طراحی امنیت پیش از اجرای پروژه تأکید کرد و توضیح داد: سازمانها باید سطح ایدهآل امنیت خود را از ابتدا طراحی کنند.
قهرود با اشاره به کمبود مدیران امنیت در کشور بیان کرد: در یکی از برندهای شناختهشده حوزه حملونقل مسافر، حدود سال ۱۳۹۶ نزدیک به ۱۵ ماه زمان صرف شد تا یک مدیر امنیت استخدام شود. در آن زمان حقوق پایه به حدود ۱۰۰ میلیون تومان رسیده بود و حتی با وجود جذاب بودن این رقم، پیدا کردن نیروی مناسب بهسادگی انجام نمیشد.
او این وضعیت را بخشی از بحران کمبود مدیر امنیت در جهان و ایران دانست و گفت: در کشور، این بحران ابعاد دیگری نیز پیدا کرده است.
قهرود همچنین بر ضرورت نگاه واقعبینانه به خدمات امنیتی تأکید و بیان کرد: همه سازمانها به یک پکیج یکسان از خدمات امنیتی نیاز ندارند. به گفته او، مدیریت ریسک باید متناسب با شرایط هر سازمان انجام شود و نمیتوان برای همه سازمانها نسخه واحدی پیچید.
او تأکید کرد: امنیت یک کالای لوکس نیست، بلکه برای تداوم کسبوکار ضروری است. به گفته قهرود، حتی سازمانهایی که بودجه کافی دارند، لزوماً امنیت مناسبی ندارند و یکی از دلایل آن، ضعف آموزش است.
قهرود با اشاره به تجربه خود در حوزه امنیت گفت: حدود ۲۱ سال در این حوزه فعالیت کرده و از سال ۱۳۸۹ نیز در پروژههای امنیت ملی حضور داشته است. او گفت در مصاحبه با برخی کارآموزان امنیت، حتی مشاهده کرده که شرکتها مهارتهای پایه و الفبای امنیت را به نیروهای خود آموزش ندادهاند و صرفاً مدرک دورههای آموزشی در رزومه آنها وجود دارد.
او همچنین بر اهمیت آموزش و آگاهی عمومی تأکید کرد و توضیح داد: امنیت باید به بخشی از فرهنگ سازمانی تبدیل شود. به اعتقاد قهرود، مدیرعامل و مدیران ارشد نیز باید مستقیماً در جریان مسائل امنیتی قرار بگیرند و برای آنها تمرین و آموزش برگزار شود.
قهرود در بخش دیگری از صحبتهای خود به موضوع بازیابی اطلاعات پس از حمله اشاره کرد و گفت: سازمانها باید از قبل بدانند در صورت وقوع حمله چه اقدامی انجام دهند و چگونه میتوانند سیستمها و اطلاعات خود را بازیابی کنند.
او همچنین به ضرورت وجود ضمانت اجرایی برای الزامات امنیتی اشاره و تاکید کرد: حتی اگر نهادی مانند سازمانهای بالادستی، الزامات امنیتی را به سازمانی ابلاغ کند، در صورت نبود ضمانت اجرایی، الزامها ممکن است در عمل اجرا نشوند.
به گفته قهرود، اگر یک نقص امنیتی در نهایت به ضرر و زیان برای مردم یا سازمان منجر شود، باید مشخص باشد چه نهادی و چه فردی مسئول پاسخگویی است.
او در پایان بیان کرد: نهادهای بالادستی باید فشار بیشتری به مدیران عامل و صاحبان کسبوکار برای جدی گرفتن امنیت وارد کنند. از نگاه قهرود، امنیت نباید موضوعی تزئینی یا هزینهای اضافی تلقی شود؛ بلکه بخشی از زیرساخت ضروری برای تداوم فعالیت سازمانها در اقتصاد دیجیتال است.
مدیر ارشد بانکداری و اقتصاد دیجیتال: ۱۴ همت پرداخت اعتباری در تیر ماه ثبت شد
ویژه نامه سرمایه گذاری خطرپذیر
ویژه نامه کارآفرینی اجتماعی
اکوموتیو رسانهای تخصصی است که میکوشد ضمن پوشش اخبار و رویدادهای جامعه استارتاپی، با تولید محتوای شناختی و کاربردی بخشی از نیاز محتوایی این جامعه را تامین نماید و در راستای شکوفایی آن نقشآفرینی کند.
– ارتباط با مدیر وبسایت – لیست و تعرفه خدمات
بهترین مقالات اکوموتیو را در ایمیل خود دریافت کنید




نظرات کاربران