


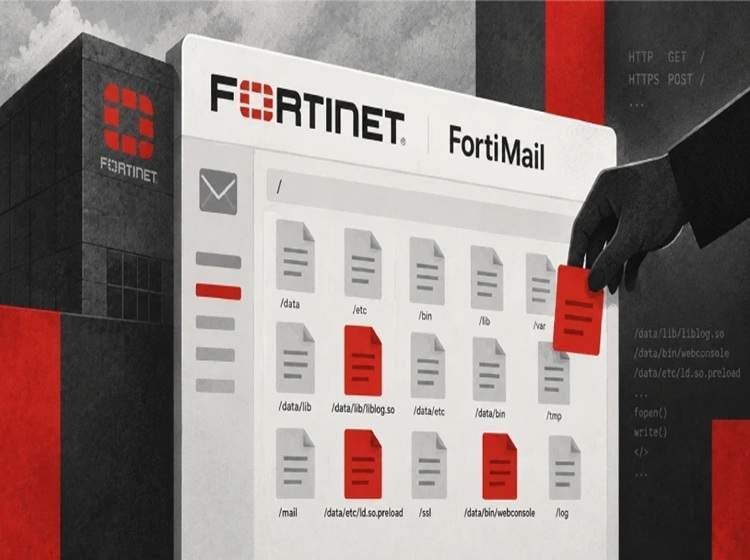
آسیبپذیری روز صفر بحرانی FortiMail امکان نوشتن فایل دلخواه بدون احراز هویت را فراهم میکند.
به گزارش افتانا ، آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) روز پنجشنبه یک آسیبپذیری امنیتی بحرانی در محصولات FortiMail شرکت Fortinet را به فهرست آسیبپذیریهای مورد سوءاستفاده شناختهشده (KEV) اضافه کرد. این اقدام در پی گزارشهایی درباره سوءاستفاده فعال مهاجمان از این نقص امنیتی انجام شده است.
این آسیبپذیری که با شناسه CVE-2026-104286 و امتیاز 9.8 از 10 در سیستم CVSS ثبت شده، به مهاجم احراز هویتنشده اجازه میدهد فایلهای دلخواه را روی سیستم زیربنایی FortiMail ایجاد یا تغییر دهد. Fortinet در اطلاعیه امنیتی خود اعلام کرده است که این نقص ناشی از وجود آسیبپذیری پیمایش مسیر (Path Traversal) و همچنین مدیریت نامناسب کاراکتر NULL است و میتواند از طریق ارسال درخواستهای HTTP یا HTTPS دستکاریشده مورد سوءاستفاده قرار گیرد.
بر اساس اعلام Fortinet، نسخههای 8.0.0 و 8.0.1 از FortiMail تحت تأثیر این آسیبپذیری قرار دارند و باید به نسخه 8.0.2 یا بالاتر ارتقا پیدا کنند. نسخههای 7.6.0 تا 7.6.6 نیز آسیبپذیر هستند و ارتقا به نسخه 7.6.7 یا بالاتر برای آنها توصیه شده است. همچنین نسخههای 7.4.0 تا 7.4.8 باید به نسخه 7.4.9 یا بالاتر ارتقا داده شوند. در شاخه 7.2 نیز نسخههای 7.2.0 تا 7.2.9 آسیبپذیر هستند و Fortinet توصیه کرده است کاربران این نسخهها به شاخه 7.4 یا بالاتر مهاجرت کنند. Fortinetتأیید کرده است که این آسیبپذیری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این شرکت تا زمان در دسترس قرار گرفتن اصلاحیه برای برخی نسخهها، غیرفعال کردن قابلیت پشتیبانی از IBE را بهعنوان راهکار موقت پیشنهاد کرده است. برای این منظور میتوان قابلیت مذکور را با اجرای دستور «config system encryption ibe»، سپس «set status disable» و در نهایت «end» غیرفعال کرد.
Fortinet همچنین از کاربران خواسته است دسترسی به رابط مدیریتی FortiMail را از اینترنت قطع کنند یا دسترسی به آن را تنها به شبکههای خصوصی و مورد اعتماد محدود کنند. این شرکت Gwendal Guégniaud از تیم امنیت محصولات Fortinet را بهعنوان کاشف و گزارشدهنده این آسیبپذیری معرفی کرده است. Fortinet همچنین چند شاخص نفوذ را منتشر کرده که میتواند برای بررسی احتمال نفوذ به سامانههای آسیبپذیر مورد استفاده قرار گیرد. این شاخصها شامل آدرسهای IP «79.141.169[.]187» و «45.129.0[.]192» و همچنین فایلهای «/data/lib/liblog.so»، «/data/bin/webconsole»، «/data/bin/mailservice» و «/data/etc/ld.so.preload» است که در سامانه ایجاد شدهاند. فایلهای «/bin/smit»، «/data/etc/httpd.conf» و «/data/migadmin.tar.gz» نیز ممکن است در جریان حمله تغییر کرده باشند.
با توجه به سوءاستفاده فعال از این آسیبپذیری، آژانسهای فدرال قوه مجریه ایالات متحده (FCEB) موظف یا توصیهشدهاند که اقدامات لازم برای نصب وصله امنیتی یا اجرای راهکارهای موقت را حداکثر تا چهارم اکتبر ۲۰۲۶ انجام دهند. این رخداد در شرایطی گزارش شده است که چندین آسیبپذیری امنیتی دیگر در محصولات شرکتهایی مانند Check Point، Arista VeloCloud Orchestrator، F5 BIG-IP Access Policy Manager، Cisco Catalyst SD-WAN Manager و Citrix NetScaler ADC و NetScaler Gateway نیز اخیراً در حملات واقعی مورد سوءاستفاده قرار گرفتهاند.




نظرات کاربران