خرید آنلاین و حضوری با اسنپ‌پی
در حال بارگذاری…
شبکه اطلاع رسانی طـــــــــــلا، ســکـــــــــــه و ارز
کیان
جمینای امکان ساخت و ویرایش مستقیم فایل داخل چت را فراهم کرد

جمینای امکان ساخت و ویرایش مستقیم فایل داخل چت را فراهم کرد

معرفی عینک واقعیت گسترده XREAL AURA؛ تجربه Android XR با Gemini

معرفی عینک واقعیت گسترده XREAL AURA؛ تجربه Android XR با Gemini

آپدیت پایدار اندروید ۱۷ برای چهار گوشی میان‌رده ناتینگ منتشر شد

آپدیت پایدار اندروید ۱۷ برای چهار گوشی میان‌رده ناتینگ منتشر شد

Modern Warfare 2 سال ۲۰۰۹ برای کنسول‌های جدید عرضه می‌شود؟

Modern Warfare 2 سال ۲۰۰۹ برای کنسول‌های جدید عرضه می‌شود؟

یک دستگاه با ۱۰ روش پخت؛ سولاردام جدید ال‌جی را در ویدیو ببینید

یک دستگاه با ۱۰ روش پخت؛ سولاردام جدید ال‌جی را در ویدیو ببینید

مسکو از اپل و مایکروسافت می‌خواهد ارتباطات کاربران روس را ذخیره و تحویل دهند

مسکو از اپل و مایکروسافت می‌خواهد ارتباطات کاربران روس را ذخیره و تحویل دهند

مقایسه کامل سرعت اینترنت 5G و استارلینک در شرایط واقعی

مقایسه کامل سرعت اینترنت 5G و استارلینک در شرایط واقعی

از ریلز تا آموزش آنلاین؛ چطور نور مناسب تولید محتوا را در اتاق کوچک انتخاب کنیم؟

از ریلز تا آموزش آنلاین؛ چطور نور مناسب تولید محتوا را در اتاق کوچک انتخاب کنیم؟

گوشی استارلایت هواوی با نمایشگر عریض و ۱ ترابایت حافظه داخلی در راه است

گوشی استارلایت هواوی با نمایشگر عریض و ۱ ترابایت حافظه داخلی در راه است

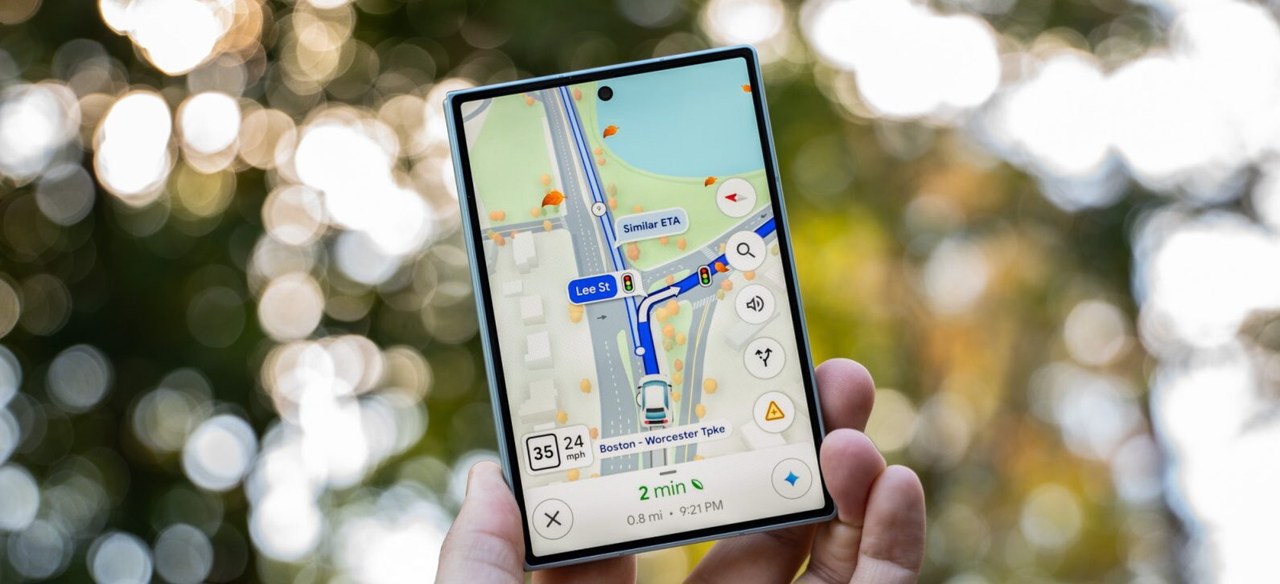
به‌روزرسانی جدید گوگل مپس، رنگ‌های پاییزی درختان را در مسیر حرکت شما نمایش می‌دهد

به‌روزرسانی جدید گوگل مپس، رنگ‌های پاییزی درختان را در مسیر حرکت شما نمایش می‌دهد

گوگل برنامه کشف باگ در نرم‌افزارهای متن‌باز را متوقف کرد

بازدید ۲منبع: افتانا
گوگل برنامه کشف باگ در نرم‌افزارهای متن‌باز را متوقف کرد

شرکت گوگل پذیرش گزارش‌های جدید آسیب‌پذیری در برنامه «پاداش آسیب‌پذیری نرم‌افزارهای متن‌باز» (OSS VRP) را از اول اکتبر ۲۰۲۶ متوقف کرده است؛ تصمیمی که گوگل آن را ناشی از افزایش قابل‌توجه گزارش‌های خودکار و نامعتبر می‌داند.

شرکت گوگل پذیرش گزارش‌های جدید آسیب‌پذیری در برنامه «پاداش آسیب‌پذیری نرم‌افزارهای متن‌باز» (OSS VRP) را از اول اکتبر ۲۰۲۶ متوقف کرده است؛ تصمیمی که گوگل آن را ناشی از افزایش قابل‌توجه گزارش‌های خودکار و نامعتبر می‌داند.

به گزارش افتانا ، گوگل اعلام کرده است که از اول اکتبر دیگر آسیب‌پذیری‌های مربوط به محصولات را در چارچوب برنامه OSS VRP نمی‌پذیرد. این شرکت دلیل این توقف را «افزایش قابل‌توجه گزارش‌های خودکار» عنوان کرده و گفته است که بخش عمده این گزارش‌ها معتبر نیستند.

برنامه OSS VRP از سال ۲۰۲۲ برای دریافت گزارش آسیب‌پذیری در پروژه‌های متن‌باز گوگل راه‌اندازی شده و پروژه‌هایی مانند Go، Angular و Fuchsia را پوشش می‌دهد. گوگل در قوانین این برنامه از پژوهشگران خواسته است گزارش‌های باکیفیت، همراه با جزئیات فنی، اثبات مفهوم قابل اجرا و دستورالعمل بازتولید آسیب‌پذیری ارائه کنند.

به گفته منابع منتشرکننده این خبر، افزایش استفاده از ابزارهای هوش مصنوعی برای تولید گزارش‌های آسیب‌پذیری باعث ورود حجم زیادی از گزارش‌های نادرست، غیرقابل بهره‌برداری یا فاقد اثر امنیتی قابل‌توجه به این برنامه شده است. درنتیجه، بررسی و اعتبارسنجی این گزارش‌ها بار بیشتری بر دوش مهندسان گوگل و نگهدارندگان پروژه‌های متن‌باز گذاشته است.

توقف فعلی همه فعالیت‌های OSS VRP را شامل نمی‌شود. گزارش‌های مربوط به آسیب‌پذیری‌های زنجیره تأمین و گزارش‌های ثبت‌شده پیش از اول اکتبر همچنان تحت تأثیر این تغییر قرار نگرفته‌اند. همچنین گوگل از پژوهشگران خواسته است برای گزارش‌های جدید از سایر برنامه‌های پاداش آسیب‌پذیری این شرکت یا برنامه Patch Rewards استفاده کنند.

گوگل اعلام کرده است که در حال بازطراحی این بخش از برنامه است و در سه‌ماهه نخست سال ۲۰۲۷ درباره تغییرات و ادامه فعالیت آن اطلاع‌رسانی خواهد کرد.

این اتفاق بار دیگر چالش اعتبارسنجی خروجی‌های تولیدشده توسط هوش مصنوعی در پژوهش امنیتی را برجسته کرده است؛ ابزارهای هوش مصنوعی می‌توانند سرعت تولید یافته‌های احتمالی را افزایش دهند، اما بررسی صحت، قابلیت بازتولید و اثر واقعی امنیتی این یافته‌ها همچنان به فرایند اعتبارسنجی نیاز دارد.

منبع: افتانا
اشتراک‌گذاری:

نظرات کاربران

هنوز نظری برای این مطلب ثبت نشده — اولین نفر باشید.