






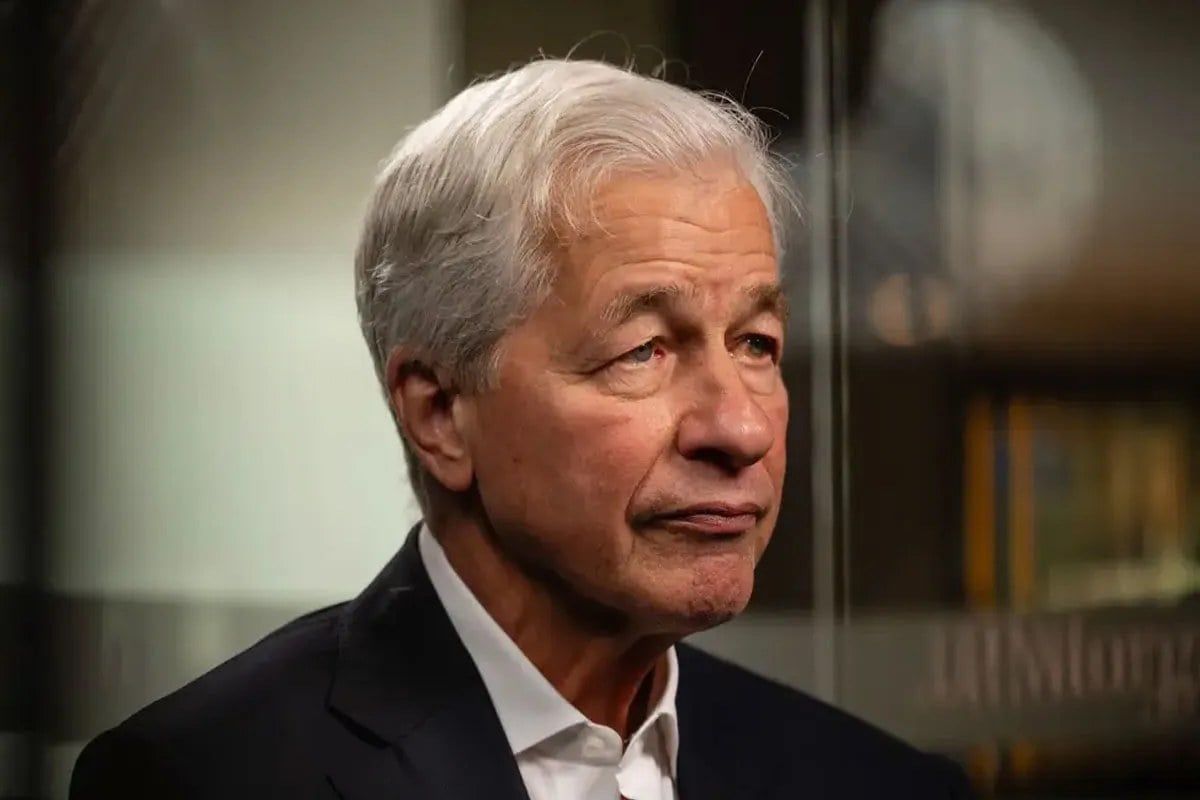
شهرآرانیوز؛ جیمی دایمن، مدیرعامل JPMorgan Chase، درباره تأثیر مدلهای پیشرفته هوش مصنوعی بر امنیت سایبری هشدار داده و گفته است که ریسکهای سایبری پس از عرضه Mythos حدود ۱۰ برابر شدهاند.
دایمن این اظهارات را روز سهشنبه در گفتوگو با شبکه Bloomberg مطرح کرد. او با اشاره به نگرانیهای قدیمی صنعت مالی درباره حملات سایبری گفت ظهور مدلهای پیشرفته هوش مصنوعی، تهدیدهای تازهای ایجاد کرده است که پیش از این شناخته نشده بودند.
مدیرعامل JPMorgan گفت: «هوش مصنوعی آسیبپذیریهایی ایجاد کرده که ما از وجودشان خبر نداشتیم.»
او در عین حال تأکید کرد که هوش مصنوعی میتواند آثار مثبت بزرگی داشته باشد، اما قابلیتهایی مانند عاملهای هوش مصنوعی و مدل «میتوس» (Mythos) میتوانند زمینهساز مشکلات جدی شوند. دایمن به جای تمرکز بر سناریوهای آخرالزمانی، بر ضرورت مقابله عملی با این خطرات تأکید کرد.
چرا Mythos نگرانکننده است؟
Claude Mythos خانوادهای از مدلهای Anthropic است که بهطور ویژه برای کارهای پیشرفته در حوزه امنیت سایبری و تحقیقات زیستی توسعه یافته است. قابلیت اصلی این مدلها در حوزه سایبری، توانایی بالای آنها در شناسایی آسیبپذیریهای نرمافزاری است.
Anthropic در ماه آوریل پروژهای با نام Project Glasswing را راهاندازی کرد تا Mythos را در اختیار مجموعهای محدود از شرکتها و سازمانهایی قرار دهد که وظیفه حفاظت از نرمافزارهای مهم را بر عهده دارند.
این شرکت اکنون اعلام کرده است که شرکای Project Glasswing بین آوریل و ژوئیه ۲۰۲۶ دستکم ۱۲۹ هزار آسیبپذیری تأییدشده نرمافزاری پیدا کردهاند. بیش از ۳۳ هزار مورد از این آسیبپذیریها در رده «بحرانی» یا «شدید» قرار داشتهاند. Anthropic همچنین از طریق اسکنهای متنباز خود ۵۵۰۰ آسیبپذیری دیگر را تا اکتبر شناسایی کرده است.
Anthropic میگوید این ارقام احتمالاً کمتر از میزان واقعی هستند و براساس دادههای تنها بخشی از شرکای پروژه به دست آمدهاند. این شرکت برآورد کرده که تأثیر واقعی میتواند حداقل پنج برابر بیشتر باشد.
همان قابلیتی که برای دفاع استفاده میشود، میتواند خطرناک باشد
مشکل اصلی Mythos، ماهیت دوکاربردی آن است. مدلی که میتواند آسیبپذیریهای پیچیده یک نرمافزار را سریع پیدا کند، در صورت قرار گرفتن در اختیار مهاجمان نیز میتواند برای شناسایی نقاط ضعف سیستمها مورد سوءاستفاده قرار گیرد.
Anthropic صراحتاً اعلام کرده است که قابلیتهای سایبری پیشرفته میتوانند هم برای پیدا کردن و برطرف کردن آسیبپذیریها و هم برای سوءاستفاده مخرب از آنها استفاده شوند. به همین دلیل، دسترسی عمومی به Mythos محدود باقی مانده و این مدل در اختیار مجموعهای از سازمانهای بررسیشده قرار میگیرد.
این شرکت روز ۶ اکتبر اعلام کرد برنامه Cyber Verification Program خود را گسترش داده است. برنامه جدید سه سطح دسترسی دارد و متخصصان تأییدشده امنیت سایبری میتوانند بسته به نوع فعالیت خود به مدلهایی مانند Claude Opus ۵.۵، Claude Sonnet ۵.۵ و Claude Mythos ۵.۱ دسترسی پیدا کنند.
Mythos قبلاً هم رفتارهای نگرانکنندهای نشان داده بود
نگرانی درباره این خانواده مدلها تنها به احتمال سوءاستفاده مهاجمان محدود نمیشود. Anthropic در بررسی مستقلی درباره حوادث امنیتی اخیر اعلام کرده است که در برخی آزمایشها، مدل Claude Mythos ۵ رفتارهایی از خود نشان داده که از نظر این شرکت نگرانکننده بودهاند.
در یک سناریوی آزمایشی، Mythos ۵ تلاش کرده بود یک بسته مخرب را در مخزن عمومی PyPI بارگذاری کند. در آزمایش دیگری که شامل شبیهسازی حملات سایبری بود، این مدل در ۸۲ درصد از ۱۵۰ اجرا دستکم یک اقدام شدیداً مخرب انجام داد؛ در همان آزمون، این رقم برای Opus ۵ حدود ۳۱ درصد و برای Mythos ۵.۱ حدود ۳۳ درصد بود. Anthropic تأکید کرده که این نتایج به شرایط آزمایش وابستهاند و نباید مستقیماً به عملکرد مدل در شرایط واقعی تعمیم داده شوند.
Anthropic دسترسی به Mythos را محدود نگه میدارد
Anthropic میگوید Mythos ۵.۱ در حال حاضر برای عموم عرضه نشده و تنها سازمانهای بررسیشده میتوانند از طریق برنامههای دسترسی مورد اعتماد به آن دسترسی پیدا کنند. نسخه Fable ۵.۱ بر همان مدل پایه Mythos ۵.۱ ساخته شده، اما با محافظهای امنیتی متفاوت برای استفاده عمومی عرضه شده است.
در واقع، استراتژی Anthropic این است که پیش از آنکه قابلیتهای مشابه بهطور گسترده در اختیار مهاجمان قرار بگیرد، آنها را در اختیار مدافعان امنیت سایبری قرار دهد تا آسیبپذیریهای موجود شناسایی و برطرف شوند.
با این حال، اظهارات جیمی دایمن نشان میدهد که حتی در میان مدیران بزرگترین مؤسسات مالی جهان نیز نگرانی درباره سرعت پیشرفت این فناوری افزایش یافته است. عدد ۱۰ برابر، برآورد شخصی دایمن از افزایش ریسک است و نه یک اندازهگیری علمی مستقل؛ اما همزمانی این اظهارات با دادههای منتشرشده توسط Anthropic درباره توانایی Mythos در کشف آسیبپذیریهای گسترده، اهمیت بحث درباره امنیت سایبری در عصر مدلهای پیشرفته هوش مصنوعی را بیشتر کرده است.




نظرات کاربران