


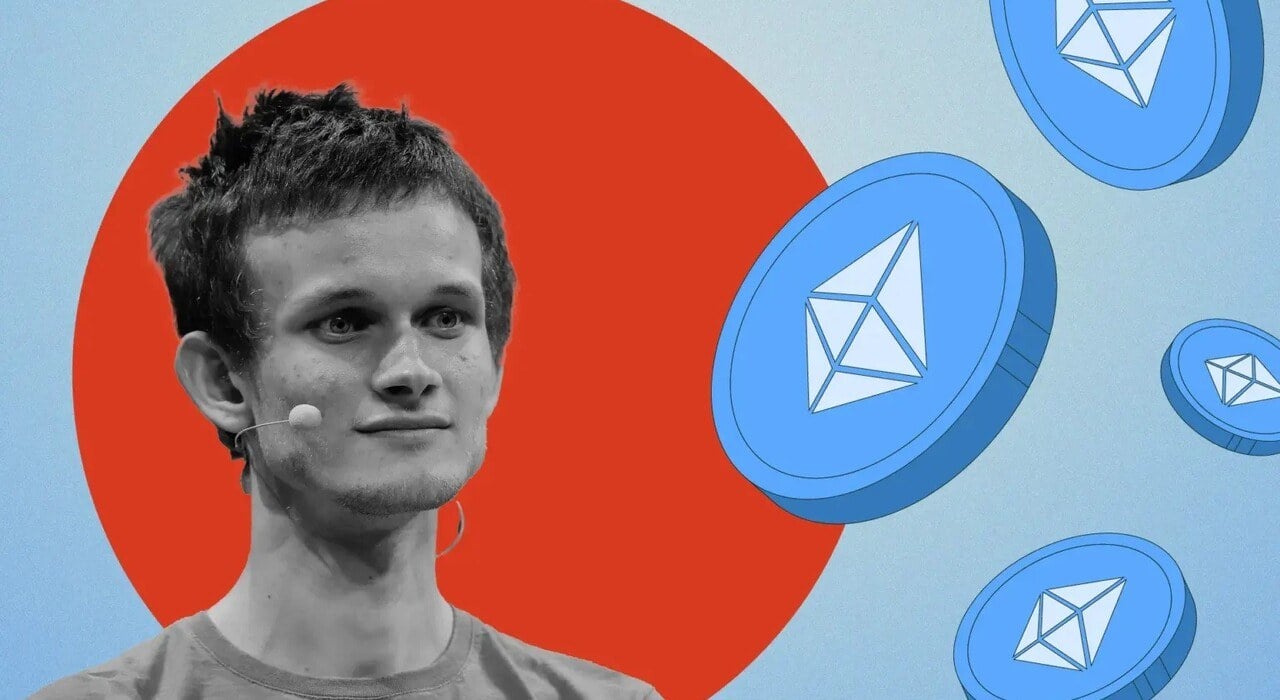
ویتالیک بوترین هشدار داد پیشرفت هوش مصنوعی ممکن است طی دو سال آینده برخی روشهای رمزنگاری رمزارزها را تضعیف کند و بر ضرورت تقویت امنیت تأکید کرد .
به گزارش سرویس هوش مصنوعی تکناک ،تمرکز هشدار بوترین بر رمزنگاری مبتنی بر شبکههای توری یا Lattice-based Cryptography است. این روشها شامل فناوریهایی هستند که برای مقاومت در برابر حملات کوانتومی طراحی شدهاند.
او همچنین احتمال داده است که امضاهای مبتنی بر منحنی بیضوی، که برای محافظت از کیف پولهای رمزارزی استفاده میشوند، زودتر از انتظار آسیبپذیر شوند.
با این حال، بازه زمانی دو ساله یک ارزیابی از ریسک است، نه ضربالاجلی قطعی برای شکستهشدن امنیت کیف پولها. بوترین همزمان با این هشدار، درباره انتقال عجولانه داراییها نیز هشدار داده است و تأکید کرده که برنامهریزی برای مقابله با تهدیدهای آینده باید خطرهای فوری ناشی از مهاجرت نادرست میان سامانهها را نیز در نظر بگیرد.
چرا هوش مصنوعی میتواند رمزنگاری مقاوم در برابر رایانش کوانتومی را تهدید کند؟
بخش زیادی از بحث امنیت در دوران پساکوانتومی بر یک تفاوت اساسی استوار است. رایانههای کوانتومی قدرتمند میتوانند رمزنگاری مبتنی بر منحنی بیضوی را تهدید کنند، در حالی که برخی سامانههای جایگزین ممکن است در برابر این حملات مقاوم باشند.
بوترین این اطمینان را زیر سؤال برده است که آیا میتوان با خیال راحت به روشهای مبتنی بر شبکههای توری تکیه کرد، بهویژه اگر هوش مصنوعی سرعت پژوهشهای ریاضی را بهشدت افزایش دهد.
شبکههای توری زیربنای استاندارد امضای دیجیتال ML-DSA و بسیاری از سامانههای رمزنگاری کاملاً همومورفیک هستند. این سامانهها امکان انجام محاسبات روی اطلاعات رمزگذاریشده را بدون رمزگشایی اولیه فراهم میکنند.
مؤسسه ملی استانداردها و فناوری آمریکا (NIST) در اوت ۲۰۲۴ استاندارد ML-DSA را نهایی کرد. این مؤسسه اعلام کرده است که تصور میشود این الگوریتم حتی در برابر مهاجمانی که به رایانههای کوانتومی در مقیاس بزرگ دسترسی دارند نیز امن باشد.
البته این ارزیابی بر اساس حملات شناختهشده انجام شده است و نمیتواند امنیت الگوریتم را در برابر پیشرفتهای ریاضی کشفنشده تضمین کند.
بوترین در پیامی نوشت: «توصیه نمیکنم کسی امروز برای انتقال داراییهایش به کیف پولهای جدید دستپاچه شود. با این حال، باید خطرهای ناشی از پیشرفت سریع ریاضیات با کمک هوش مصنوعی را در حوزه رمزنگاری جدی بگیریم و میزان مواجهه خود را نهتنها با رمزنگاری آسیبپذیر در برابر رایانش کوانتومی، بلکه با رمزنگاریای که ممکن است در برابر هوش مصنوعی آسیبپذیر باشد نیز کاهش دهیم.»
استدلال بوترین به تاریخچه پیشرفت روشهای تجزیه اعداد صحیح به عوامل اول بازمیگردد. الگوریتمهای بهبودیافته، تجزیه این اعداد را بسیار آسانتر از پیشبینیهای اولیه کردند. این پیشرفت محاسبات امنیتی مربوط به RSA را تغییر داد و توسعه کلیدهای بزرگتر را ضروریتر کرد.
او مطرح کرده است که هوش مصنوعی ممکن است دههها پیشرفت مشابه را در مدتزمانی بسیار کوتاهتر رقم بزند و راههای میانبری برای حل مسائل ریاضی زیربنای رمزنگاری مبتنی بر شبکههای توری پیدا کند.
بنابراین، نگرانی اصلی این است که هوش مصنوعی به کشف روشهای حمله کارآمدتر کمک کند، نه اینکه صرفاً یک چتبات با حدسزدن کلیدهای خصوصی به کیف پولها نفوذ کند. بوترین هیچ اکسپلویت عملیاتی را معرفی نکرده و نگفته است که امضاهای مبتنی بر شبکههای توری که اکنون استاندارد شدهاند، شکسته شدهاند.
نقشه راه اتریوم بر دفاعهای مبتنی بر هش تأکید دارد
بوترین گفته است که مسیر پژوهشی موسوم به Lean در اتریوم از هماکنون رمزنگاری مبتنی بر هش را در اولویت قرار میدهد. این رویکرد وابستگی به مسائل ریاضی ساختاریافتهای را کاهش میدهد که سامانههای مبتنی بر شبکههای توری و منحنیهای بیضوی بر آنها تکیه دارند.
نقشه راه منتشرشده Lean Consensus نیز امضاهای مبتنی بر هش را یکی از اجزای اصلی خود معرفی میکند. این برنامه همچنین پژوهش درباره امضاهای چندامضایی مبتنی بر هش و تجمیع امضاهای پساکوانتومی را دنبال میکند.
این موارد، مسیرهای پژوهشی و مهندسی هستند و به این معنا نیستند که همه کیف پولهای اتریوم در حال حاضر از چنین محافظتهایی برخوردارند.
بوترین همچنین در توضیح امنیت سامانههای چندامضایی، نکتهای را درباره تغییر کلیدها مطرح کرد. به گفته او، قاعده ایمنتر این است که هر امضاکننده پس از هر عملیات، کلید خود را تغییر دهد. این توصیه بر این فرض استوار است که الگوریتم ECDSA ممکن است تضعیف شود، اما نه لزوماً بهاندازهای که شکستن آن فوراً امکانپذیر باشد.
امضاهای مبتنی بر هش، پایه امنیتی متفاوتی نسبت به روشهای مبتنی بر شبکههای توری دارند و گزینه دیگری را برای انتخاب روشهای دفاعی در اختیار توسعهدهندگان قرار میدهند.
این رویکرد تنها به اتریوم محدود نیست. استاندارد SLH-DSA مؤسسه NIST نیز که در کنار ML-DSA منتشر شد، بر پایه طرح امضای مبتنی بر هش SPHINCS+ ساخته شده است.
با این حال، امضای دیجیتال و رمزگذاری کاربردهای متفاوتی دارند. بوترین استدلال کرده است که رمزگذاری با کلید عمومی چالش دشوارتری ایجاد میکند، زیرا به ساختارهای ریاضی فراتر از هشها نیاز دارد.
او برای سامانههایی که باید اطلاعات را در دورههای طولانی محافظت کنند، استفاده از کلیدهای رمزگذاری بسیار بزرگتر را مطرح کرده است. این پیشنهاد بازتاب رویکرد احتیاطی اوست و هنوز یک استاندارد عمومی جدید نیست که توسعهدهندگان بتوانند بهصورت خودکار از آن استفاده کنند.
دارندگان رمزارز از این هشدار چه نتیجهای بگیرند؟
پیام فوری بوترین محتاطانه است. او از دارندگان رمزارز خواسته است میزان مواجهه داراییهای خود با خطرهای احتمالی را بررسی کنند، اما برای انتقال داراییها دستپاچه نشوند.
او در مواردی که امکانپذیر باشد، استفاده از آدرسهایی را ترجیح میدهد که تاکنون هیچ تراکنشی ارسال نکردهاند. این کار میتواند از افشای کلید عمومی از طریق امضاهای تراکنشهای خروجی جلوگیری کند. البته این اقدام احتیاطی محدود، مصونیت کامل را در همه بلاکچینها یا انواع آدرسها تضمین نمیکند.
بوترین همچنین برای برخی ساختارهای چندامضایی، تأییدهای خارج از زنجیره را پیشنهاد کرده است تا میزان افشای عمومی امضاهای امضاکنندگان کاهش یابد.
نکته مهم دیگر این است که بوترین گفته است خسارتهای شخصی او ناشی از مهاجرتهای ناموفق، از زیانهای ناشی از هک بیشتر بوده است.
برای دارندگان رمزارز، این هشدار اهمیت طراحی کیف پول و آمادگی برای ارتقاهای آینده را برجسته میکند. برای توسعهدهندگان نیز این پرسش مطرح است که آیا دفاعهایی که برای مقابله با رایانش کوانتومی طراحی شدهاند، در صورت افزایش سرعت تحلیل رمزنگاری با کمک هوش مصنوعی همچنان مقاوم خواهند ماند یا خیر.




نظرات کاربران