


چرا ایجنتها به حصار نیاز دارند
ایجنتهای هوش مصنوعی دیگر فقط به سؤال جواب نمیدهند. آنها کد مینویسند، فایل باز میکنند و به اینترنت وصل میشوند؛ آن هم اغلب بدون اینکه کسی تکتک کارهایشان را ببیند. اگر چنین برنامهای با همهٔ دسترسیهای حساب شما اجرا شود، یک تصمیم اشتباه میتواند فایلهای مهم را خراب کند.
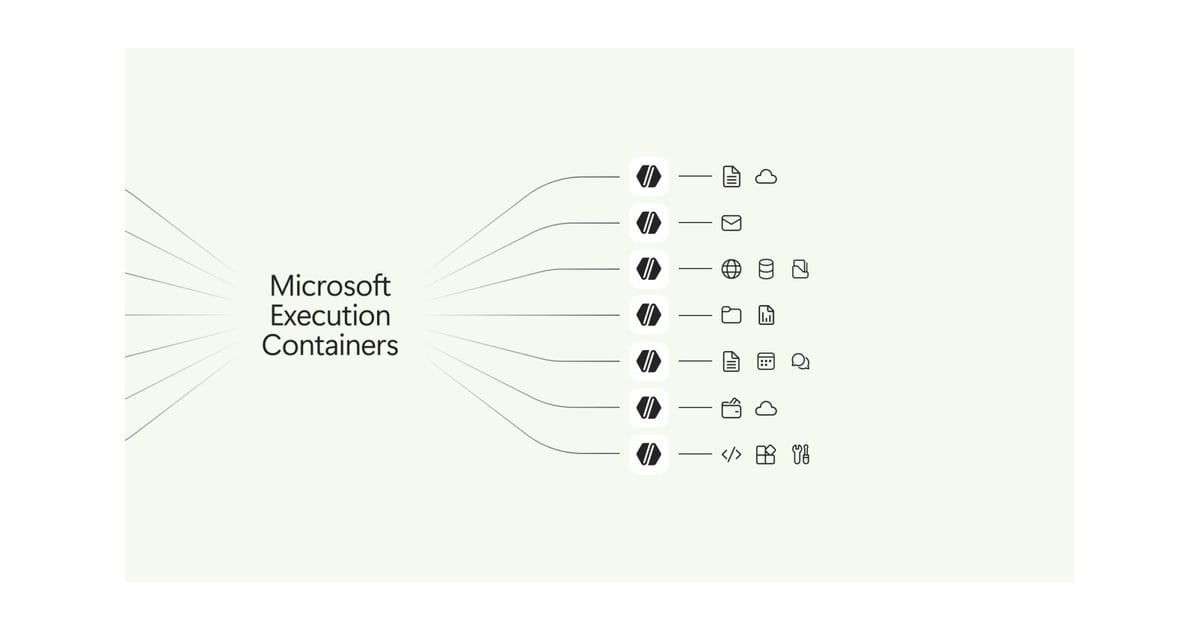
مایکروسافت در وبلاگ توسعهدهندگان ویندوز این مشکل را با یک جمله خلاصه کرده است: «ایجنت نمیتواند مرجع امنیتی خودش باشد.» یعنی مرز کار ایجنت را باید کسی بیرون از خود ایجنت تعیین و اجرا کند.
مثال خود مایکروسافت روشن است. ایجنتی که قرار است سایتی را بهروز کند، باید به پوشهٔ کد آن سایت دسترسی خواندن و نوشتن داشته باشد. شاید لازم باشد تنظیمات سرور را هم بخواند، اما نباید بتواند آن را تغییر دهد. MXC همین مرز را اجرا میکند، حتی اگر خود ایجنت تغییر تنظیمات را سریعترین راه بداند.
توسعهدهنده یا مدیر شبکه در یک فایل تنظیمات JSON مشخص میکند ایجنت به کدام پوشهها دسترسی نوشتن دارد، کدام را فقط میخواند و به کدام اصلاً دسترسی ندارد. همینطور تعیین میکند ایجنت به شبکه و به دسکتاپ و رابط کاربری دسترسی داشته باشد یا نه. ویندوز این قواعد را هنگام اجرا اعمال میکند و ایجنت یا کدی که میسازد نمیتواند به خودش دسترسی بیشتری بدهد.
MXC چند سطح جداسازی دارد:
یک قابلیت کاربردی هم فقط در ویندوز وجود دارد: حالت «یادگیری» که درخواستهای غیرمجاز ایجنت را مسدود و در یک گزارش ثبت میکند. حالت «آزاد» (Permissive) هم کارها را اجرا میکند و فقط ثبت میکند چه چیزی باید مسدود میشد. این دو حالت کمک میکنند حداقل دسترسی لازم را پیدا کنید.
کدام ابزارها از MXC پشتیبانی میکنند
طبق وبلاگ رسمی ویندوز، Codex از OpenAI، گیتهاب کوپایلت (GitHub Copilot)، OpenClaw، Replit، LM Studio، OpenShell از انویدیا و Unsloth AI همین حالا از MXC پشتیبانی میکنند. مایکروسافت میگوید Claude Code از Anthropic، Perplexity، Manus، Raycast و چند ابزار دیگر هم بهزودی اضافه میشوند.
مایکروسافت همچنین اعلام کرده است که بهزودی مدیران شبکه میتوانند کانتینرهای MXC را با سیاستهای Intune مدیریت کنند. قرار است ویندوز با کمک Microsoft Entra فعالیت ایجنت را از فعالیت خود کاربر جدا کند تا اگر ایجنتی خطا کرد، فقط دسترسی همان ایجنت بسته شود.
برای کاربر ایرانی ویندوز چه معنایی دارد
اگر ابزارهایی مثل کوپایلت یا LM Studio را روی ویندوز ۱۱ اجرا میکنید، این تغییر مستقیماً به شما مربوط است. به گفتهٔ مایکروسافت، روی رایانهٔ شخصی این محافظت بخشی از تجربهٔ خود ایجنت است و کاربر عادی لازم نیست تنظیم خاصی انجام دهد؛ البته به شرطی که ابزار مورد استفادهتان از MXC پشتیبانی کند.
طبق صفحهٔ رسمی پروژه در گیتهاب، کانتینر پیشفرض ویندوز به نسخهٔ 24H2 (بیلد 26100) یا جدیدتر نیاز دارد. همان صفحه هشدار داده است که کد منتشرشده در آن مخزن هنوز پیشنمایش است و پروفایلهای آن را فعلاً نباید مرز امنیتی کامل دانست. پس MXC جایگزین احتیاط شما نیست: به ایجنت فقط پوشهای را بدهید که واقعاً لازم دارد و از فایلهای مهم نسخهٔ پشتیبان داشته باشید.
شما به ایجنتهای هوش مصنوعی اجازهٔ دست بردن در فایلهای رایانهتان را میدهید؟ تجربهتان را در نظرات بنویسید.
MXC لایهای است که بین ایجنت هوش مصنوعی و فایلها و شبکهٔ رایانهٔ شما قرار میگیرد و دسترسیها را از بیرون کنترل میکند. اگر از ایجنتهای برنامهنویسی روی ویندوز ۱۱ استفاده میکنید، ویندوز را بهروز نگه دارید و ببینید ابزارتان از MXC پشتیبانی میکند یا نه.
به نظر شما مهار ایجنتها با چنین کانتینرهایی کافی است، یا هنوز باید کارهای حساس را فقط به دست خودمان انجام دهیم؟




نظرات کاربران