












گسترش استفاده از هوش مصنوعی در حملات سایبری، ضرورت تغییر رویکرد امنیتی شبکه بانکی از واکنش پس از نفوذ به پیشگیری و آمادگی پیش از حمله را پررنگتر کرده است. تجربه شناسایی نفوذهایی که ماهها از وقوع آنها گذشته، نشان میدهد اتکا به روشهای دفاعی پس از کشف حمله دیگر کافی نیست. در چنین شرایطی، تشخیص سریع تهدید، محدودکردن دامنه خسارت و حفظ تداوم خدمات بانکی به اولویتهای اصلی تبدیل شدهاند؛ هرچند همچنان فاصله قابلتوجهی تا اطمینان از توان مقابله با حملات مبتنی بر عاملهای هوشمند وجود دارد.
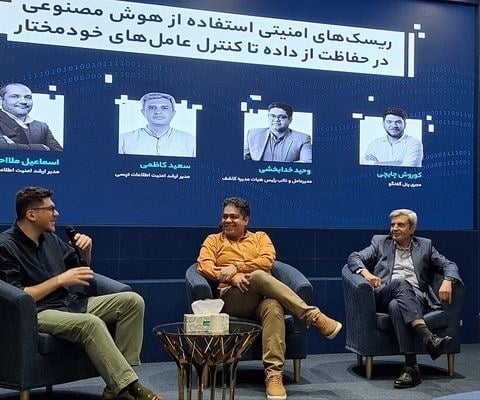
به گزارش پیوست، گسترش استفاده از هوش مصنوعی در حملات، پرسش درباره توان دفاعی شبکه بانکی را مطرح کرده است. وحید خدابخشی، مدیرعامل و نایبرئیس هیئتمدیره کاشف، در اختتامیه دومین رویداد باگبانتی بلو در پنل «ریسک امنیتی استفاده از هوش مصنوعی؛ از حفاظت از داده تا کنترل عاملهای خودمختار» ، حفظ اعتماد کاربران را مسئولیت اصلی بانکداری دیجیتال دانست و تاکید کرد امنیت باید در تمام مراحل طراحی، توسعه و بهرهبرداری از محصول دنبال شود.گفت این ابزارها هم در دفاع و هم در تهاجم استفاده میشوند و با وجود اقدامات انجامشده، هنوز فاصله زیادی تا اطمینان از مقابله با عاملهای هوشمند وجود دارد.خدابخشی با اشاره به تجربه رسیدگی به رخدادهای امنیتی گفت در برخی موارد، نفوذ چند ماه پیش از کشف اتفاق افتاده بود. به گفته او، منتظرماندن برای مشاهده روش مهاجم و سپس طراحی دفاع، پاسخ کافی به این وضعیت نیست.
از نگاه مدیرعامل کاشف، پیشگیری باید در کنار آمادگی برای وقوع حمله دنبال شود. او بر تشخیص سریع، محدودکردن دامنه تخریب و بازگشت به ارائه خدمت تأکید کرد و گفت وظیفه اصلی شبکه بانکی، حفظ خدمات امن برای کاربران است.
این رویکرد، سناریوهای اختلال گسترده را نیز در بر میگیرد. خدابخشی گفت: برای شرایط ازکارافتادن زیرساختهای اصلی بانکی و پرداخت، برنامههایی بررسی شده و آزمونها و رزمایشهایی در محیط محدود انجام گرفته است. هدف این برنامهها، حفظ امکان ارائه خدمات اصلی در شرایط اختلال است؛ با این حال، جزئیات سازوکارها را اعلام نکرد.
هوش مصنوعی در کنار متخصص و زیر نظارت سازمان
استفاده از ابزارهای هوش مصنوعی در بررسی امنیتی، در رویداد امسال بلو نیز تجربه شده بود. ایده اولیه، فراهمکردن رقابت عاملهای هوشمند در بخش CTF بود، اما اجرا نشد. شرکتکنندگان با این حال محدودیتی برای استفاده از این ابزارها نداشتند.
اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلوبانک سامان، گفت: برخی چالشها با کمک هوش مصنوعی بهراحتی حل میشدند و برخی همچنان به بررسی بیشتری نیاز داشتند. او کیفیت گزارشهای امسال را بهتر از دوره قبل ارزیابی کرد و یکی از دلایل آن را خودکارسازی بخشی از کار تیمها دانست.
این خودکارسازی به معنای حذف متخصص نبود. به گفته ملااحمدی، تیمها بسیاری از کارها را با ابزارها انجام میدادند و در نقاط لازم، انسان مداخله میکرد. او ترکیب تخصص و مهارت استفاده از هوش مصنوعی را مؤثرتر از اتکای صرف به ابزار دانست و درباره تصور بینیازی از دانش تخصصی هشدار داد.
کنترل این ابزارها در کاربردهای عملیاتی، موضوع دیگری بود. سعید کاظمی، مدیر ارشد امنیت اطلاعات تپسی، گفت: در استفاده از هوش مصنوعی برای پشتیبانی، دسترسی به دادهها محدود به نشست همان کاربر است، نه اتصال با مجوز فراگیر به اطلاعات همه کاربران. به گفته او، کنترل دسترسی میتواند احتمال دستیابی به اطلاعات یا انجام عملیات برای فرد دیگر را محدود کند.
مخاطرات استفاده کارکنان از حسابهای شخصی و اشتراکی، ورود داده سازمانی به سرویس بیرونی و دریافت بسته نرمافزاری آلوده از پیشنهادهای ابزار نیز مطرح شد. کاظمی گفت با افزایش سرعت توسعه، فرایندهای بررسی کد و شناسایی اشکال باید خودکارتر شوند.
اطلاعرسانی به کاربران، به نوع کاربرد هوش مصنوعی وابسته است. ملااحمدی گفت: عمده برنامههای بلو در حوزه عملیات داخلی و در مرحله توسعه و آزمون قرار دارند. او اعلام کلی استفاده از هوش مصنوعی را بدون مانع دانست، اما برای افشای دقیق ابزارهای پشت سامانه ملاحظات امنیتی قائل شد.
کاظمی، مدیر ارشد امنیت اطلاعات تپسی نیز ارسال داده به سرویس خارج از سازمان و تصمیمگیری درباره فرد، مانند اعطای وام، را مواردی دانست که اطلاع کاربر اهمیت دارد. او بر ضرورت شناخت محل استفاده، داده ورودی و حدود دسترسی ابزارها تأکید کرد.
امنیت از طراحی تا اقدام اصلاحی
موضوع اعتماد کاربران، در صحبتهای رضا حیدری، مدیرعامل بلوبانک سامان، به مسئولیت تیم سازنده محصول پیوند خورد. او گفت: کاربر پشت صفحه موبایل انتظار دارد امور مالی خود را با امنیت و سهولت انجام دهد؛ انتظاری که به کسبوکار، پسانداز و آینده خانواده او مربوط است.
در این نگاه، امنیت مرحلهای جداگانه پس از ساخت اپلیکیشن نیست. حیدری گفت: «اینطور نیست که یک اپ یا محصول درست کنیم و در نهایت امنیت را مثل ادویه به آن اضافه کنیم. این موضوع یک فرایند محسوب میشود؛ از طراحی و معماری، در حین توسعه و بعد از آن.»
حضور پژوهشگران بیرونی نیز برای بررسی مسیرهایی است که تیم توسعه ممکن است ندیده باشد. حیدری تفاوت نگاه آنها را چنین توضیح داد: توسعهدهنده مسیر مورد انتظار کاربر را میشناسد، اما پژوهشگر بررسی میکند همان کلیکها به چه مسیرهای دیگری میتوانند منتهی شوند.
دریافت گزارش، پایان این بررسی نیست. مدیرعامل بلو گفت: «این گزارش تنها یک گزارش نیست؛ تازه شروع ماجراست. بعد از آن باید گزارش را بررسی کنیم، اقدام کنیم، آن را به اجرا ببریم و ببینیم چطور میتوانیم از این گزارشها به بهترین شکل استفاده کنیم.»
باگبانتی دعوتمحور بهجای حضور عمومی
رویداد امسال بلو در دو بخش رقابت آنلاین CTF و باگبانتی برگزار شد. برخلاف دوره قبل که حضور عمومی بود، امسال رقابت آنلاین یکی از مسیرهای شناسایی متخصصان برای دعوت به بخش بررسی اپلیکیشن شد.
پریماه محمدپور، مدیر ارشد حسابرسی بلو بانک، گفت: دعوتشدگان از میان متخصصان شناساییشده در CTF، مشارکتکنندگان مؤثر دوره گذشته و افراد شناختهشده جامعه امنیت سایبری انتخاب شدند. در نهایت، ۸۰ محقق در قالب ۲۵ تیم طی دو روز اپلیکیشن بلو را بررسی کردند. سه تیم ارائهدهنده مهمترین گزارشها برگزیده شدند و سایر گزارشهای پذیرفتهشده نیز مشمول جایزه خواهند شد.
ارتباط با پژوهشگران، بنا بر توضیح ملااحمدی، به روزهای رویداد محدود نبوده است. او گفت: در طول سال گزارشهای موردی دریافت و به گزارشدهندگان پاداش داده شده است. صفحه رسمی دریافت گزارش نیز آماده است، اما مراحل نهایی راهاندازی آن تکمیل نشده است.




نظرات کاربران