خرید آنلاین و حضوری با اسنپ‌پی
در حال بارگذاری…
شبکه اطلاع رسانی طـــــــــــلا، ســکـــــــــــه و ارز
کیان
اپل این هفته چه محصولاتی را معرفی کرد؟

اپل این هفته چه محصولاتی را معرفی کرد؟

اولین گوشی برند استارلایت هواوی نمایشگر عریض خواهد داشت

اولین گوشی برند استارلایت هواوی نمایشگر عریض خواهد داشت

تحلیل ترون امروز ۸ آبان: نوسان در محدودهٔ ۰.۳۴ دلار و سناریوهای صعودی

تحلیل ترون امروز ۸ آبان: نوسان در محدودهٔ ۰.۳۴ دلار و سناریوهای صعودی

صرافی بایننس هک شد | مسدودشدن حدود ۲ میلیارد دلار دارایی (۸ آبان ۱۴۰۵)

صرافی بایننس هک شد | مسدودشدن حدود ۲ میلیارد دلار دارایی (۸ آبان ۱۴۰۵)

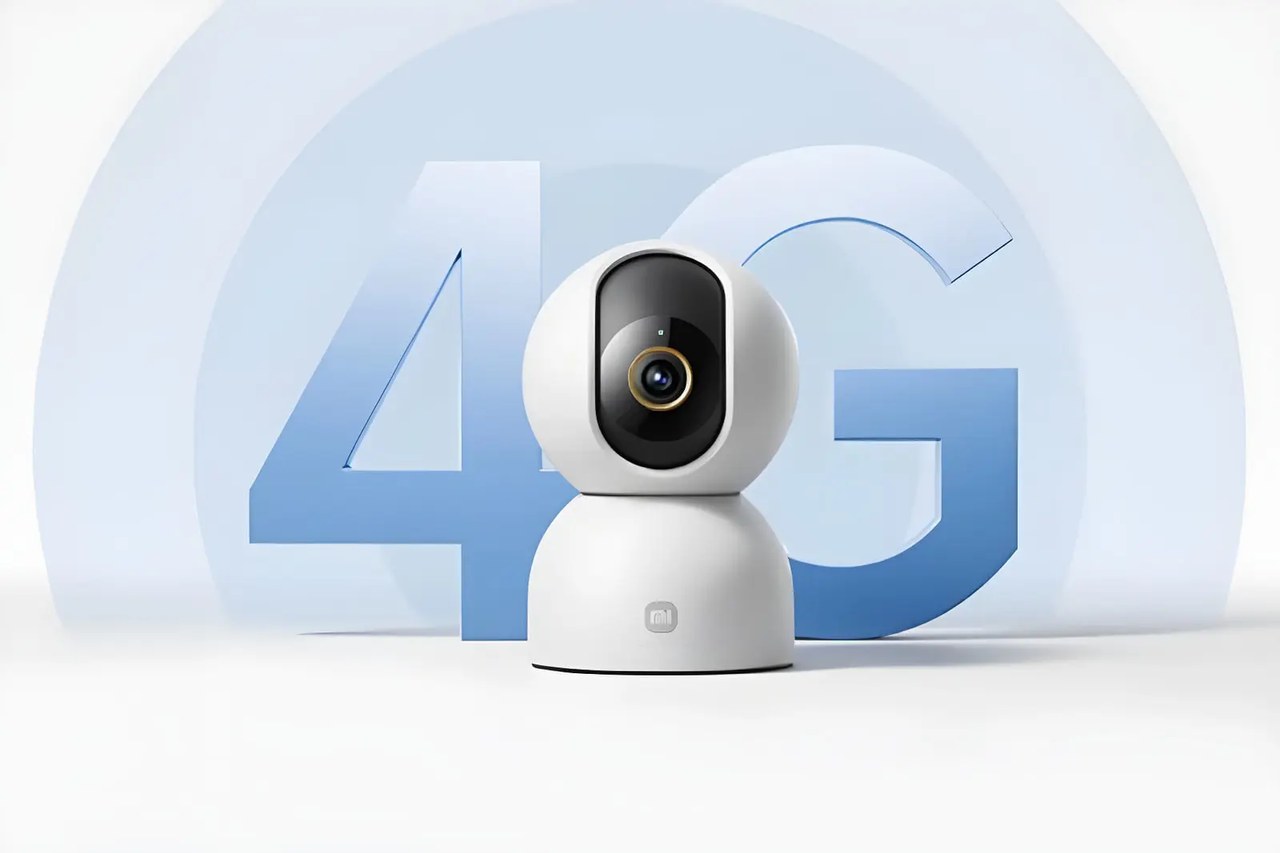
دوربین نظارتی جدید شیائومی با سیم‌کارت داخلی و اینترنت رایگان رونمایی شد

دوربین نظارتی جدید شیائومی با سیم‌کارت داخلی و اینترنت رایگان رونمایی شد

دوربین جدید شیائومی سیم‌کارت اختصاصی با اینترنت رایگان دارد

دوربین جدید شیائومی سیم‌کارت اختصاصی با اینترنت رایگان دارد

افت ۱۳ درصدی سهام آلفابت؛ بازار نگران هزینه‌های هوش مصنوعی گوگل است

افت ۱۳ درصدی سهام آلفابت؛ بازار نگران هزینه‌های هوش مصنوعی گوگل است

چرا سهام شرکت مادر گوگل سقوط کرد؟

چرا سهام شرکت مادر گوگل سقوط کرد؟

آموزش کپی کردن فایل بین کانتینر داکر و سیستم میزبان با دستور docker container cp

آموزش کپی کردن فایل بین کانتینر داکر و سیستم میزبان با دستور docker container cp

قابلیت‌های جدید Siri AI با پشتیبانی از زبان‌های تازه؛ درک صفحه و سقف استفاده ابری

قابلیت‌های جدید Siri AI با پشتیبانی از زبان‌های تازه؛ درک صفحه و سقف استفاده ابری

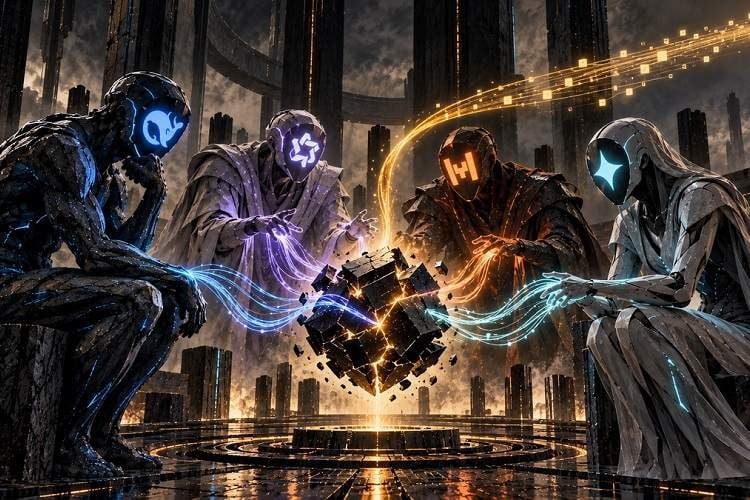
دیپ‌سیک، کوئن، میسترال و جمینای به خدمت یک بدافزار ویندوزی درآمدند!

بازدید ۱۰منبع: ایتنا
دیپ‌سیک، کوئن، میسترال و جمینای به خدمت یک بدافزار ویندوزی درآمدند!

پژوهشگران سیسکو تالوس بدافزاری برای ویندوز شناسایی کرده‌اند که برخلاف نمونه‌های معمول، برای تصمیم‌گیری درباره اقدامات خود در سیستم آلوده به چهار چت‌بات هوش مصنوعی متکی است. این بدافزار با نام «کلوزدکوئوروم» (CLOSEDQUORUM) می‌تواند از دیپ‌سیک، کوئن، میسترال و جمینای گوگل پاسخ دریافت کند و بدون نیاز به کنترل مستقیم هکر، فعالیت خود را ادامه دهد.

پژوهشگران واحد امنیتی سیسکو تالوس بدافزار جدیدی به نام «کلوزدکوئوروم» (CLOSEDQUORUM) کشف کرده‌اند که نشان می‌دهد نقش هوش مصنوعی در حملات سایبری می‌تواند فراتر از تولید کد مخرب یا ساخت محتوای فیشینگ باشد.

به گزارش ایتنا به نقل از Techspot ، این بدافزار از چهار مدل زبانی بزرگ شامل دیپ‌سیک، کوئن، میسترال و جمینای گوگل برای تصمیم‌گیری درباره اقدام بعدی خود روی رایانه قربانی استفاده می‌کند.

کلوزدکوئوروم پس از نفوذ به سیستم، می‌تواند از پاسخ مدل‌های هوش مصنوعی برای تعیین رفتار خود استفاده کند و طبق یافته‌های سیسکو تالوس، مسیر داخلی مشخصی برای دریافت دستور از یک اپراتور انسانی ندارد. استفاده هم‌زمان از چند سرویس هوش مصنوعی نیز باعث می‌شود در صورت در دسترس نبودن یکی از آنها، بدافزار بتواند سراغ سرویس دیگری برود. این ویژگی می‌تواند انعطاف‌پذیری و تاب‌آوری سامانه فرماندهی و کنترل آن را افزایش دهد.

محققان می‌گویند این بدافزار برای سرقت اطلاعات ورود به حساب‌ها و رمزارزها طراحی شده است. همچنین ارتباطاتی میان آن و فعالیت‌های مشاهده‌شده در انجمن‌های جرایم سایبری، از جمله کلاهبرداری با کارت اعتباری در سال ۲۰۲۵، پیدا شده است؛ با این حال، هویت سازندگان و استفاده واقعی از آن علیه قربانیان مشخص نشده است.

کشف کلوزدکوئوروم در جریان توسعه چارچوب متن‌باز «شبکه پژوهش اطلاعات مصنوعات شناختی» یا «کِیرن» (CAIRN) انجام شد. این ابزار با بررسی فراداده‌ها و نشانه‌های فنی مرتبط با استفاده از هوش مصنوعی، به پژوهشگران کمک می‌کند نمونه‌های بدافزار مجهز به هوش مصنوعی را شناسایی و دسته‌بندی کنند.

پیش از این، نمونه‌هایی مانند «لیم‌هیگ» (LAMEHUG) بیشتر از مدل‌های زبانی برای دریافت فرمان یا کمک به اجرای بخشی از حمله استفاده می‌کردند. اما کلوزدکوئوروم نشان می‌دهد مدل‌های زبانی بزرگ می‌توانند مستقیماً به بخشی از زیرساخت عملیاتی حمله تبدیل شوند. سیسکو تالوس تاکنون حدود ۲۰ نمونه دیگر از بدافزارهای دارای قابلیت‌های هوش مصنوعی را شناسایی کرده است؛ هرچند پژوهشگران تأکید دارند این حوزه همچنان تا حد زیادی آزمایشی است.

منبع: ایتنا
اشتراک‌گذاری:

نظرات کاربران

هنوز نظری برای این مطلب ثبت نشده — اولین نفر باشید.